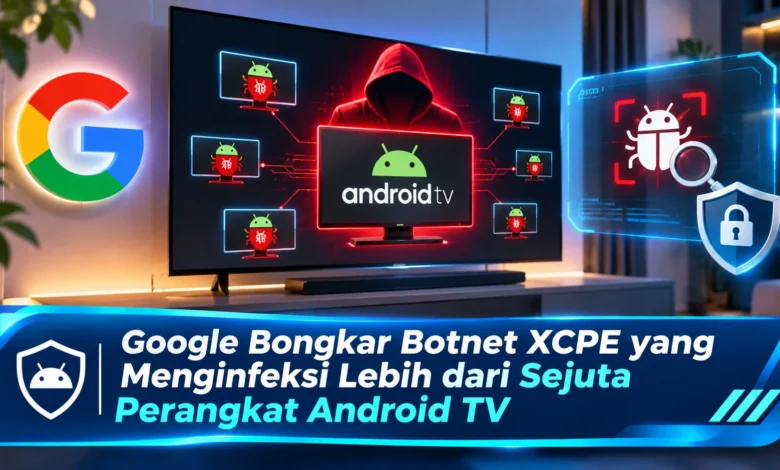
Google bersama sejumlah perusahaan keamanan siber berhasil membongkar jaringan botnet XCPE yang menginfeksi lebih dari 1,3 juta perangkat berbasis Android, terutama Android TV set-top box. Operasi yang diumumkan pada 2 November 2026 ini mengungkap dugaan penyalahgunaan perangkat oleh produsen asal China, Videostrong Technology, untuk menjalankan aktivitas kejahatan digital tanpa sepengetahuan pengguna. Melalui teknologi malware yang ditanamkan dalam firmware, perangkat terinfeksi dapat dimanfaatkan untuk penipuan iklan, jaringan proxy ilegal, dan penyebaran perangkat lunak berbahaya. Kasus ini menjadi perhatian besar dalam industri keamanan siber karena menunjukkan bagaimana perangkat hiburan rumah dapat berubah menjadi bagian jaringan serangan digital berskala global.
Kasus Botnet Android TV Mengungkap Ancaman pada Perangkat Hiburan Digital
Tim intelijen keamanan siber Google mengidentifikasi jaringan perangkat terinfeksi yang tersebar secara global bernama XCPE atau X.CPE. Sistem botnet tersebut teridentifikasi menguasai lebih dari satu juta perangkat berbasis Android yang mayoritas berupa perangkat streaming televisi. Melalui analisis ancaman yang dilakukan, Google menilai jaringan tersebut dioperasikan oleh Videostrong Technology, yaitu pengembang perangkat keras berbasis Android yang beroperasi di China. Perusahaan tersebut diduga secara terencana menanamkan mekanisme kontrol rahasia ke dalam firmware produk elektronik untuk menghasilkan pendapatan dari penyalahgunaan perangkat.
Besarnya operasi malware tersebut memperlihatkan risiko penting dalam pengawasan keamanan produk elektronik terhubung. Perangkat yang terdampak tidak hanya mencakup Android TV, tetapi juga berbagai kategori elektronik berbasis Android. Peneliti menemukan adanya perangkat telehealth, mesin karaoke, dan papan informasi digital yang memiliki keterkaitan dengan infrastruktur botnet. Jangkauan operasi internasional menuntut koordinasi keamanan lintas wilayah. Oleh sebab tersebut, Google melibatkan sejumlah organisasi keamanan digital untuk memutus infrastruktur pengendalian botnet.
Cara Kerja Malware XCPE dalam Mengendalikan Perangkat Android TV
Aspek berbahaya dari malware XCPE adalah keberadaannya di dalam firmware perangkat. Dibandingkan ancaman yang berasal dari unduhan mencurigakan, XCPE sudah terintegrasi ketika produk dipasarkan. Komponen tersebut mengakses sistem kontrol jarak jauh ketika perangkat terhubung ke internet. Di bidang analisis malware, mekanisme tersebut dikenal sebagai backdoor, yaitu sarana kontrol yang melewati persetujuan pengguna. Akses rahasia tersebut memungkinkan penyalahgunaan fungsi perangkat tanpa persetujuan pengguna.
Seiring berlangsungnya kampanye malware, XCPE mengandalkan struktur perangkat lunak berlapis yang memisahkan komunikasi dan pelaksanaan perintah. Rancangan perangkat lunak berbahaya tersebut memanfaatkan aplikasi pengendali yang menghubungkan perangkat terinfeksi dengan operator botnet. Ketika jalur komunikasi berhasil dibuat, operator berpotensi memasang aplikasi tambahan secara diam-diam. Hasil investigasi mengidentifikasi mekanisme pembatasan perlindungan aplikasi Google. Selain itu, perangkat yang berhasil disusupi berpotensi mengirimkan informasi perangkat melalui izin sistem yang disalahgunakan.
Perangkat Android TV Terinfeksi Digunakan untuk Penipuan Iklan dan Proxy
Pemanfaatan berbahaya yang menonjol dari botnet XCPE adalah pengalihan lalu lintas internet melalui koneksi rumah pengguna. Dengan memanfaatkan jaringan proxy, aktivitas digital operator dapat menggunakan alamat IP pemilik perangkat. Pemilik perangkat dapat kehilangan kendali atas pemanfaatan koneksi internet. Praktik pengalihan koneksi itu memungkinkan koneksi rumah digunakan untuk kepentingan pihak asing. Lebih jauh, perangkat dapat menjadi perantara aktivitas digital yang tidak sah.
Tidak hanya memanfaatkan bandwidth pengguna, operator botnet juga menggunakan modul penipuan iklan. Modul tersebut berpotensi menjalankan interaksi iklan tanpa pengguna untuk menghasilkan keuntungan dari manipulasi trafik. Pada sebagian aktivitas yang diamati, malware berpotensi menjalankan proses iklan di latar belakang. Google juga mengidentifikasi kemampuan pengambilan data yang dapat meningkatkan risiko kebocoran data. Kombinasi fungsi berbahaya tersebut memperlihatkan ancaman dapat berlangsung tersembunyi melalui penggunaan sehari-hari.
Operasi Internasional Memutus Server Pengendali Malware Android TV
Sebagai bagian dari penanganan ancaman global, Google menggandeng berbagai mitra keamanan yang memiliki keahlian keamanan siber. Pihak yang mendukung penanganan mencakup Japan National Police Agency, Lumen, HUMAN Security, Plume, Synthient, dan TrendAI. Kerja sama lintas organisasi ini ditujukan mengganggu aktivitas jaringan terinfeksi. Tim penanganan Google menggunakan proses hukum untuk memutus akses menuju layanan kontrol botnet. Langkah penegakan ini membatasi kemampuan operator mengirim perintah. Meski demikian, perangkat terinfeksi belum tentu bebas dari komponen malware.
Hasil penanganan bersama juga menjangkau aktivitas malware lain. Berdasarkan estimasi tim keamanan, gangguan terhadap server yang digunakan mitra kriminal berpotensi mengganggu kendali terhadap minimal sepuluh juta perangkat tambahan. Estimasi dampak tersebut perlu dibedakan dari jumlah korban botnet utama. Google juga memutus hubungan terhadap Videostrong dan mencegah perusahaan beserta afiliasinya membuat perangkat Android bersertifikasi Google. Untuk mengurangi risiko kejadian serupa, Google memperbaiki mekanisme evaluasi sistem bawaan.
Langkah Memeriksa Keamanan TV Box setelah Kasus XCPE
Kasus XCPE memberikan pelajaran penting bahwa perlindungan digital perlu mencakup firmware dan produsen. Pada konsumen yang menggunakan TV box, penting untuk mengenali produsen perangkat yang digunakan. Konsumen dianjurkan meninjau apakah produk mempunyai sertifikasi resmi yang relevan. Label kompatibilitas Android resmi dapat menjadi salah satu pertimbangan, tetapi tidak menjamin perangkat sepenuhnya bebas malware. Hal ini penting karena kasus ini melibatkan perangkat yang pernah melewati proses sertifikasi.
Apabila perangkat dicurigai terinfeksi, pemilik perangkat dapat mengisolasi TV box dari jaringan rumah. Langkah isolasi ini dapat mencegah perangkat meneruskan lalu lintas yang tidak diinginkan. Sebagai tahap pemeriksaan berikutnya, periksa model dan dukungan produsen. Apabila tersedia perbaikan keamanan resmi, pemasangannya dapat dipertimbangkan sesuai panduan. Walaupun ada opsi pemulihan, factory reset dapat gagal membersihkan komponen berbahaya yang tertanam. Untuk perangkat dengan firmware yang tidak dapat dipercaya, menghentikan penggunaan dan menggantinya merupakan pilihan yang lebih aman.
Pentingnya Perlindungan Teknologi IoT setelah Operasi Botnet XCPE
Pembongkaran infrastruktur botnet Android TV memperlihatkan langkah besar dalam perlindungan keamanan siber global. Melalui jaringan infeksi yang mencapai jutaan perangkat, kasus tersebut menunjukkan risiko penyalahgunaan firmware. Pengendalian perangkat tanpa izin memperlihatkan bentuk kerugian potensial yang berpotensi berlangsung secara tersembunyi. Kerja sama Google dengan lembaga keamanan berhasil mengganggu jaringan pengendalian malware, tetapi perlindungan terhadap risiko lanjutan masih diperlukan. Kemajuan TEKNOLOGI Internet of Things harus disertai pengawasan keamanan yang memadai. Apa pandangan Anda mengenai kasus botnet XCPE pada Android TV? Sampaikan pandangan Anda mengenai perlindungan perangkat pintar dari ancaman malware.