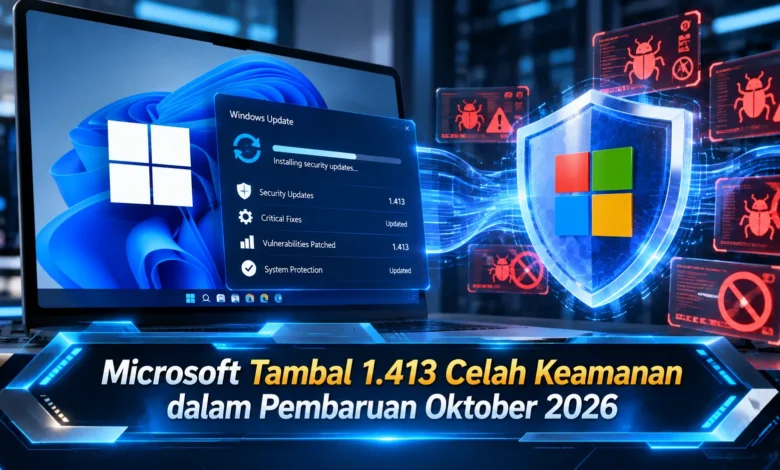
Microsoft kembali merilis pembaruan keamanan besar melalui Patch Tuesday Oktober 2026 dengan memperbaiki 1.413 celah keamanan pada berbagai produk dan layanan. Pembaruan yang diterbitkan pada 13 Oktober 2026 ini mencakup Windows, Microsoft Office, SharePoint Server, serta sejumlah komponen perangkat lunak lainnya. Salah satu perhatian utama adalah kerentanan zero-day pada Windows Shell yang telah dimanfaatkan dalam serangan nyata sebelum perbaikannya tersedia. Besarnya jumlah kerentanan yang ditangani memperlihatkan semakin kompleksnya tantangan keamanan teknologi modern. Oleh karena itu, pengguna Windows dan administrator sistem disarankan segera memasang pembaruan yang sesuai untuk mengurangi risiko serangan siber.
Microsoft Rilis Patch Tuesday Oktober 2026 untuk Memperkuat Keamanan
Perkembangan ekosistem perangkat lunak memberikan banyak manfaat bagi masyarakat dalam mengelola pekerjaan secara lebih efisien. Seiring meningkatnya penggunaan teknologi, ancaman keamanan siber terus mengalami perubahan. Untuk menghadapi kondisi ini, Microsoft menghadirkan pembaruan keamanan melalui program Patch Tuesday Oktober 2026 yang mencakup perbaikan 1.413 kerentanan. Jumlah tersebut menjadi salah satu catatan penting dalam program pemeliharaan perangkat lunak Microsoft. Pembaruan tersebut bertujuan menutup sejumlah kerentanan perangkat lunak sebelum menimbulkan kerugian lebih luas.
Berdasarkan rincian pembaruan, Microsoft merilis perbaikan terhadap berbagai kategori kerentanan. Jenis kelemahan yang menjadi perhatian mencakup peningkatan hak akses, remote code execution, serta information disclosure. Kerentanan eskalasi privilese dapat dimanfaatkan untuk meningkatkan kewenangan pada sistem apabila penyerangan berhasil dilakukan. Sementara itu, kerentanan eksekusi kode jarak jauh berisiko memberikan kemampuan menjalankan program berbahaya pada komputer dengan konfigurasi terdampak. Keragaman risiko tersebut menunjukkan perlunya penerapan strategi pembaruan yang tepat.
Kerentanan Zero-Day Windows Menjadi Prioritas Pembaruan Microsoft
Salah satu temuan paling penting adalah CVE-2026-96951, yaitu kerentanan mekanisme keamanan Windows yang dilaporkan digunakan oleh penyerang. Celah yang telah diidentifikasi tersebut termasuk kategori security feature bypass. Dalam kondisi eksploitasi yang sesuai, pelaku berpotensi melewati perlindungan keamanan Windows. Fitur yang berkaitan dengan kelemahan tersebut adalah Mark of the Web, yaitu mekanisme identifikasi asal file unduhan. Jika mekanisme tersebut berhasil dihindari, pengguna berpotensi menghadapi ancaman tambahan.
Selain CVE-2026-96951, pembaruan Oktober 2026 turut memperbaiki CVE-2026-108398 pada .NET Framework dan CVE-2026-92707 yang berkaitan dengan MessagePack-CSharp. Kerentanan pada .NET Framework tersebut memungkinkan pengabaian mekanisme pengendalian aplikasi dalam kondisi yang memenuhi persyaratan eksploitasi. Adapun, CVE-2026-92707 merupakan kelemahan yang dapat mengganggu ketersediaan layanan melalui penggunaan memori yang tidak terkendali. Beberapa celah yang menjadi perhatian tersebut menegaskan kebutuhan pemeliharaan sistem karena sebagian telah diketahui publik. Walaupun demikian, risiko eksploitasi dipengaruhi kondisi penggunaan.
Mengapa Eksploitasi Zero-Day Memerlukan Penanganan Cepat
Istilah zero-day kerap muncul dalam informasi pembaruan perangkat lunak. Dalam konteks keamanan komputer, zero-day berkaitan dengan kerentanan yang diungkap atau dieksploitasi sebelum tersedia pembaruan pengaman. Kondisi tersebut menimbulkan tantangan tambahan karena perangkat rentan belum mendapatkan solusi pembaruan. Berbeda dari kelemahan yang belum diketahui pelaku, zero-day yang mengalami eksploitasi nyata harus segera dievaluasi. Oleh sebab itu, pembaruan yang memperbaiki eksploitasi aktif harus masuk daftar utama perbaikan keamanan.
Dalam pembaruan Oktober 2026, Microsoft merilis tambalan untuk satu celah yang telah dimanfaatkan. Di samping temuan tersebut, terdapat dua kerentanan lain yang telah diungkap secara publik. Perbedaan status ini berguna dalam proses penilaian risiko karena pengungkapan publik belum tentu berarti serangan telah terjadi. Namun demikian, pengguna tetap dianjurkan memasang patch untuk mengurangi risiko serangan masa depan. Pendekatan pencegahan ini mendukung keamanan perangkat dalam jangka panjang.
Produk Microsoft yang Terdampak Patch Tuesday Oktober 2026
Distribusi perbaikan keamanan Microsoft menangani sejumlah platform yang digunakan oleh individu maupun perusahaan. Sistem operasi Windows menerima porsi perbaikan paling banyak, dengan sebanyak 1.102 celah berdasarkan kelompok produk. Rangkaian aplikasi produktivitas Office turut menjadi bagian pembaruan untuk 134 kerentanan berdasarkan rincian distribusi Microsoft. Di samping kedua kelompok utama, perangkat lunak pengembangan, SharePoint Server, SQL Server, Exchange Server, Azure, dan Defender turut tercakup. Besarnya daftar perangkat lunak yang diperbaiki menunjukkan kompleksitas ekosistem Microsoft.
Dalam penggunaan sehari-hari, update keamanan perangkat perlu diprioritaskan. Perangkat yang menjalankan aktivitas digital menyimpan berbagai informasi, termasuk dokumen pribadi, data keuangan, dan akses layanan digital. Jika celah keamanan tetap terbuka, risiko penyalahgunaan dapat meningkat. Di lingkungan perusahaan, perbaikan aplikasi produktivitas serta infrastruktur membutuhkan strategi penerapan yang terencana. Pendekatan terstruktur tersebut penting untuk menjaga keamanan tanpa mengganggu operasional ketika sistem menjalani pemeliharaan.
Cara Memasang Pembaruan Keamanan Windows Oktober 2026
Agar perangkat memperoleh perlindungan terbaru, pengguna perlu mengakses aplikasi Settings pada laptop atau PC dengan Windows 11. Pada tahap berikutnya, pilih bagian Windows Update dan pilih Check for updates. Ketika paket keamanan ditawarkan, biarkan Windows menyelesaikan penginstalan hingga sistem menunjukkan status instalasi selesai. Dalam beberapa kondisi, Windows akan menyarankan pengguna menghidupkan ulang komputer. Jangan lupa menyimpan aktivitas yang sedang berlangsung sebelum memulai ulang Windows. Kebiasaan sederhana ini mendukung proses pembaruan yang lebih aman.
Dalam pembaruan keamanan bulan tersebut, Windows 11 versi 24H2, 25H2, dan 26H2 menggunakan paket keamanan KB5127648. Adapun, Windows 11 versi 26H1 memperoleh KB5127646. Administrator dianjurkan memverifikasi edisi dan versi sistem operasi karena paket keamanan memiliki sasaran sistem tertentu. Selain itu, Microsoft menyampaikan bahwa dukungan Windows 11 24H2 Home dan Pro berakhir pada Oktober 2026. Dengan kondisi tersebut, pengguna edisi tersebut dianjurkan memastikan perangkat beralih ke versi yang masih menerima keamanan. Hanya menggunakan update keamanan terakhir tidak menggantikan kebutuhan menggunakan sistem yang masih didukung.
Cara Menjaga Keamanan Komputer Windows dalam Jangka Panjang
Kendati update Microsoft membantu menutup kerentanan, pengguna masih perlu menerapkan kebiasaan perlindungan lainnya. Kebiasaan mendasar yang perlu diterapkan adalah memastikan sistem perlindungan malware berjalan. Di perangkat Windows yang kompatibel, Microsoft Defender menyediakan perlindungan bawaan. Selain itu, pengguna dianjurkan memeriksa dokumen sebelum menjalankannya, terutama file unduhan dari tautan yang tidak terpercaya. Kebiasaan tersebut dapat membatasi peluang eksploitasi dari upaya penyalahgunaan kerentanan. Penggunaan autentikasi multifaktor juga dapat memperkuat perlindungan.
Dalam lingkungan teknologi informasi berskala besar, penerapan patch memerlukan proses terstruktur. Pengelola infrastruktur teknologi dianjurkan mendata sistem dengan kerentanan relevan. Pada tahap penanganan berikutnya, dahulukan perbaikan terhadap ancaman aktif sebelum melanjutkan pembaruan lainnya. Perusahaan turut menghadirkan pendekatan risk cohorts yang mendukung proses pemetaan ancaman. Sistem klasifikasi baru tersebut memberikan konteks tambahan bagi administrator, tetapi tetap perlu dipadukan dengan kondisi sistem nyata. Dengan menerapkan manajemen patch terencana, perusahaan mampu memperkuat perlindungan infrastruktur tanpa mengganggu kelangsungan layanan secara berlebihan.
Kesimpulan: Pembaruan Microsoft Oktober 2026 Penting untuk Keamanan
Distribusi keamanan Microsoft pada Oktober 2026 memperlihatkan upaya besar dalam perlindungan perangkat lunak. Dengan memperbaiki 1.413 kerentanan, Microsoft berupaya mengurangi risiko serangan. Perbaikan terhadap zero-day Windows Shell memerlukan prioritas tinggi karena risiko penyalahgunaannya bukan sekadar kemungkinan. Sebagai langkah perlindungan, pengguna sebaiknya memastikan sistem telah menerima patch terbaru. Selain pembaruan sistem, penerapan autentikasi tambahan menjadi bagian dari keamanan berlapis. Berkat kebiasaan keamanan yang baik, perusahaan berpotensi meningkatkan ketahanan infrastruktur. Bagaimana pendapat Anda mengenai perkembangan TEKNOLOGI keamanan Windows? Mari sampaikan pengalaman Anda mengenai cara meningkatkan keamanan komputer sehari-hari.