ASOS Konfirmasi Kebocoran Data Pelanggan setelah Sistem Notifikasi Aplikasi Disalahgunakan

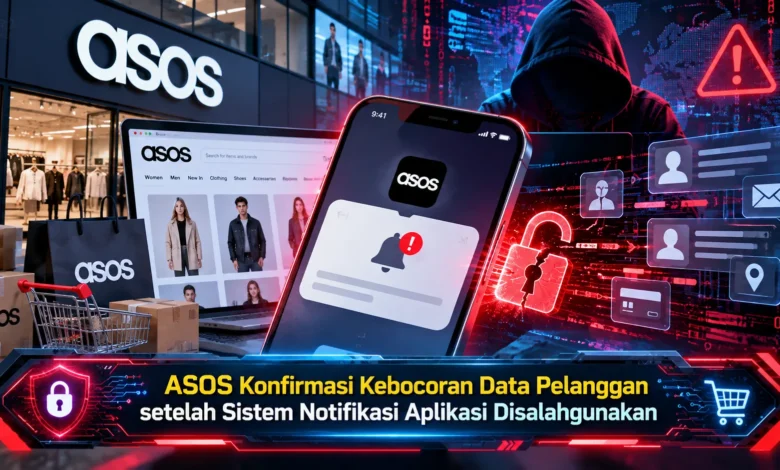
Perusahaan fashion online ASOS mengonfirmasi insiden keamanan siber yang menyebabkan sejumlah informasi pribadi pelanggan diakses pihak tidak berwenang pada Oktober 2026. Kasus ini menjadi perhatian setelah pengguna menerima notifikasi mencurigakan melalui aplikasi resmi ASOS pada 6 Oktober. Hasil penyelidikan awal menunjukkan bahwa pelaku memanfaatkan kredensial akun karyawan untuk mengakses platform pihak ketiga yang digunakan dalam komunikasi pelanggan. Perkembangan teknologi keamanan digital kembali menjadi sorotan karena insiden tersebut memperlihatkan bagaimana sistem notifikasi yang dipercaya pengguna dapat disalahgunakan. Meski ASOS menyatakan informasi pembayaran dan kata sandi tidak diyakini terdampak, pelanggan tetap perlu meningkatkan kewaspadaan terhadap risiko penipuan lanjutan.
Kronologi Serangan Siber yang Menimpa Platform Belanja ASOS
Peritel pakaian digital ASOS mengonfirmasi adanya insiden keamanan siber yang melibatkan data pengguna tertentu. Peristiwa tersebut menjadi pembicaraan luas setelah beberapa pelanggan melihat notifikasi mencurigakan melalui aplikasi resmi ASOS pada 6 Oktober 2026. Pesan tersebut memuat tuduhan bahwa sistem perusahaan telah diretas. Selain itu, pemberitahuan dari pelaku mencantumkan tautan menuju Telegram. Situasi tersebut memicu kekhawatiran mengenai perlindungan sistem komunikasi.
Sebagai respons terhadap insiden, ASOS mengambil langkah pengamanan terhadap layanan notifikasi terkait. Manajemen perusahaan kemudian meminta dukungan pakar keamanan internal dan eksternal untuk menentukan cakupan pelanggaran. Pada pembaruan berikutnya, ASOS menyatakan bahwa penyerang berhasil mendapatkan informasi login pegawai melalui teknik manipulasi identitas. Data autentikasi tersebut kemudian disalahgunakan untuk membuka sistem yang terhubung dengan perusahaan. Meski akses tidak sah telah dikonfirmasi, website dan aplikasi belanja ASOS dinyatakan tetap tersedia bagi pengguna.
Cara Pelaku Memanfaatkan Platform Komunikasi Pelanggan ASOS
Bagian paling menarik perhatian dalam insiden keamanan ASOS adalah penyalahgunaan notifikasi resmi. Pada penggunaan normal, teknologi push notification berfungsi mengirimkan promosi dan pemberitahuan layanan kepada pemilik akun yang mengaktifkan notifikasi. Sebab ditampilkan melalui layanan yang dikenal, pelanggan cenderung memperhatikannya. Namun dalam kejadian ini, saluran yang dipercaya menjadi media penyampaian pemberitahuan mencurigakan. Peristiwa tersebut memperlihatkan bahwa risiko keamanan tidak berhenti pada aplikasi utama perusahaan.
Di dalam infrastruktur digital perusahaan, sistem pengiriman notifikasi sering terhubung dengan berbagai layanan pendukung. Keterhubungan tersebut memungkinkan otomatisasi dalam menyampaikan pembaruan personal. Namun demikian, akses yang tidak dilindungi secara memadai mungkin menciptakan risiko penyalahgunaan layanan. Peristiwa keamanan ini menjadi contoh penting untuk meninjau hubungan dengan platform pihak ketiga secara teratur. Pengendalian akses yang tepat dapat membantu mengurangi kemungkinan pengiriman informasi tanpa izin.
Memahami Serangan Social Engineering dalam Kasus ASOS
Berdasarkan penjelasan ASOS, pelaku serangan mencuri informasi autentikasi dengan menggunakan identitas palsu yang meyakinkan. Teknik tersebut dikenal sebagai social engineering atau rekayasa sosial. Jika dibandingkan dengan peretasan berbasis celah program, rekayasa sosial berfokus pada proses pengambilan keputusan seseorang. Pihak berbahaya berpotensi mengelabui pegawai agar menyerahkan akses. Jika pengguna tertipu, akses resmi berpotensi dimanfaatkan untuk tindakan ilegal. Karena alasan tersebut, edukasi pengenalan penipuan merupakan bagian utama keamanan organisasi.
Di samping memberikan pelatihan, tim keamanan dianjurkan menggunakan autentikasi multifaktor untuk mengamankan layanan administratif. Berkat verifikasi tambahan, informasi login yang bocor mungkin tidak memadai untuk mengakses sistem. Walaupun MFA dapat membantu, keamanan masih perlu didukung pembatasan izin. Berkaitan dengan serangan yang dilaporkan, detail pengamanan setiap platform tidak seluruhnya tersedia. Dengan demikian, belum dapat dipastikan bahwa seluruh sistem tidak menggunakan MFA. Evaluasi keamanan harus didasarkan pada temuan yang terverifikasi.
Risiko Phishing setelah Data Pengguna Platform Fashion Bocor
Berdasarkan hasil penyelidikan yang diumumkan, ASOS menjelaskan bahwa sejumlah data konsumen terdampak. Kategori informasi yang dijelaskan meliputi data pribadi seperti nama dan kontak. Laporan lanjutan juga menyebutkan kemungkinan alamat rumah serta informasi terkait aktivitas belanja termasuk dalam materi yang berpotensi terekspos. Meskipun laporan memperluas gambaran insiden, tidak semua pengguna pasti mengalami dampak identik. Berdasarkan penilaian awal ASOS, perusahaan menyatakan tidak meyakini data kartu pembayaran maupun kredensial login pelanggan terakses melalui insiden tersebut. Kesimpulan sementara tersebut tetap perlu dibaca sesuai perkembangan penyelidikan.
Sekalipun perusahaan memberikan penjelasan mengenai batas data, pengungkapan identitas pelanggan tetap menimbulkan ancaman terhadap privasi. Rincian kontak pelanggan berpotensi digunakan pihak berbahaya untuk membuat pesan phishing. Misalnya, pihak tidak bertanggung jawab berpotensi membuat notifikasi yang mengatasnamakan perusahaan fashion tersebut. Pesan tersebut berpotensi mencoba memperoleh informasi akun tambahan. Dengan mempertimbangkan ancaman lanjutan, pemilik akun harus memeriksa keaslian pesan yang diterima. Kebiasaan memeriksa komunikasi berpotensi menekan kemungkinan mengikuti tautan berbahaya.
Cara Melindungi Informasi Pribadi dari Penipuan Lanjutan
Apabila seseorang mendapatkan pemberitahuan tidak resmi, upaya perlindungan paling penting adalah menghindari interaksi dengan link mencurigakan. Perusahaan telah mengimbau pengguna tidak mengikuti link eksternal yang tercantum. Jika ingin memperoleh informasi, pelanggan sebaiknya mengakses website resmi ASOS tanpa mengikuti tautan dari pesan. Untuk meningkatkan keamanan, tinjau riwayat aktivitas digital dan hindari membagikan kode autentikasi. Menurut pemberitahuan resminya, ASOS belum menginstruksikan pengguna melakukan pengaturan ulang kredensial. Namun jika pengguna pernah membagikan kredensial, akun sebaiknya segera diamankan.
Tindakan keamanan lanjutan adalah menerapkan password berbeda untuk setiap layanan pada platform digital pribadi. Strategi pengelolaan akun tersebut berpotensi mengurangi risiko penyalahgunaan lintas layanan. Pemilik akun sebaiknya mempertimbangkan autentikasi multifaktor jika tersedia. Di samping pengaturan akun, jangan mudah mempercayai pesan yang menawarkan kompensasi tanpa verifikasi keaslian pengirim. Penyerang digital dapat memanfaatkan berita kebocoran data sebagai cara menarik perhatian korban. Berkat pengelolaan akun yang lebih baik, perlindungan informasi pribadi berpotensi meningkat.
Kesimpulan tentang Kebocoran Data ASOS dan Keamanan Pelanggan
Pelanggaran informasi pelanggan pada platform ASOS menunjukkan bahwa perlindungan teknologi digital membutuhkan pengawasan menyeluruh. Penyalahgunaan identitas pegawai yang membuka akses ke sistem komunikasi pelanggan memperlihatkan pentingnya pengawasan integrasi layanan. Sekalipun penyelidikan awal menunjukkan informasi kartu pembayaran dan kata sandi tidak diyakini terdampak, pengungkapan data komunikasi pelanggan tetap berpotensi menimbulkan risiko phishing. Dengan memahami kejadian ini, pengguna perlu menghindari tautan yang tidak terpercaya serta menjaga keamanan akun. Ketika menghadapi pemberitahuan mencurigakan, sampaikan pandangan mengenai perlindungan pelanggan tanpa menyertakan informasi pribadi. Pembahasan seputar ancaman siber dapat membantu meningkatkan kewaspadaan konsumen terhadap penipuan dalam layanan belanja online.