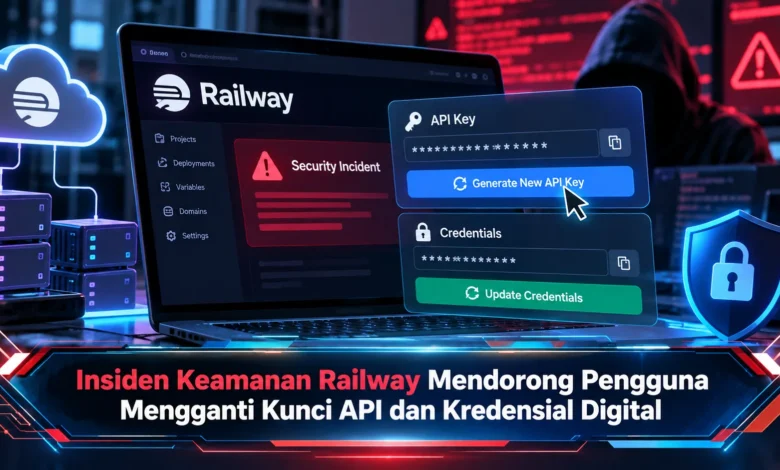
Insiden keamanan yang menimpa platform cloud Railway pada Oktober 2026 menjadi perhatian penting bagi pengembang aplikasi dan pengguna layanan digital. Railway mengungkapkan adanya akses tidak sah terhadap sebagian sistem internal yang menyimpan environment variables, termasuk informasi sensitif seperti kunci API dan kredensial database. Perusahaan kemudian meminta pengguna mengganti kredensial yang tersimpan sebagai tindakan pencegahan. Berdasarkan laporan awal, dampaknya diperkirakan mencakup sebagian workspace, sementara penyelidikan masih berlangsung. Peristiwa ini menunjukkan bahwa perkembangan TEKNOLOGI cloud computing harus diimbangi dengan perlindungan informasi autentikasi, pemantauan aktivitas, serta pengelolaan akses yang lebih ketat.
Serangan Siber terhadap Railway Menjadi Perhatian Pengembang Aplikasi
Peristiwa serangan siber yang dialami Railway memunculkan perhatian serius dalam ekosistem pengembangan aplikasi. Railway merupakan layanan deployment berbasis cloud yang membantu pengembang membangun dan menjalankan layanan. Dalam pengumuman resminya, Railway mengonfirmasi adanya aktivitas tidak sah pada komponen platform yang menyimpan konfigurasi pengguna. Serangan yang teridentifikasi berhubungan dengan penyimpanan environment variables. Temuan tersebut menimbulkan risiko terhadap informasi rahasia, terutama karena sejumlah layanan menyimpan data autentikasi dalam environment variables.
Dalam penjelasan teknis yang dipublikasikan, aktivitas serangan diperkirakan berlangsung antara 20 hingga 22 Oktober 2026. Pihak pengembang mendeteksi kampanye serangan terarah dan menjalankan pemeriksaan terhadap sistem yang terdampak. Ketika evaluasi keamanan dilakukan, ditemukan bahwa pelaku mendapatkan akses ke sejumlah komponen internal dan berpotensi memperoleh informasi rahasia. Sebagai tindakan perlindungan, perusahaan menghentikan sementara proses build dan deployment baru sambil memeriksa jalur akses penyerang. Kendati proses deployment sempat dibatasi, aplikasi pengguna yang beroperasi sebelum gangguan tidak mengalami penghentian layanan secara menyeluruh.
Peran API Key dan Informasi Autentikasi dalam Keamanan Aplikasi
Salah satu komponen penting adalah environment variables yang berfungsi mengelola konfigurasi layanan. Dalam pengembangan modern, variabel tersebut dapat menyimpan kredensial sensitif seperti kunci API, kata sandi database, dan token layanan. Informasi tersebut mempunyai fungsi penting antara server dan penyedia API. Dalam penerapan praktis, sebuah aplikasi memerlukan kata sandi untuk membuka database. Ketika data autentikasi diperoleh penyerang, pelaku mungkin menyalahgunakan layanan yang terhubung sesuai izin yang melekat pada token.
Dalam insiden yang sedang diselidiki, penyerang memperoleh akses terhadap sejumlah variabel lingkungan yang dilindungi. Akan tetapi, investigasi menunjukkan bahwa pelaku berhasil memperoleh isi asli beberapa variabel. Temuan ini memunculkan kemungkinan penggunaan kredensial tanpa izin. Dari evaluasi awal perusahaan, paling banyak 1,85 persen workspace termasuk dalam cakupan risiko kebocoran kredensial, atau sekitar 100.000 workspace. Perkiraan jumlah ini bukan berarti seluruh workspace mengalami pencurian data. Railway juga menyatakan tidak menemukan akses langsung ke akun individual sebagai bagian dari insiden. Kendati tidak semua pengguna dipastikan terkena dampak, penggantian kredensial dipandang penting selama evaluasi keamanan berlangsung.
Serangan Diduga Menargetkan Kunci API Penyedia Kecerdasan Buatan
Salah satu temuan menarik adalah kemungkinan motivasi penyerang yang menyasar token autentikasi platform model bahasa. Berdasarkan analisis perusahaan, pelaku diduga mencari API key bernilai tinggi. Informasi autentikasi layanan AI dapat digunakan untuk mengakses sistem inferensi sesuai cakupan autentikasi yang diberikan. Apabila digunakan tanpa persetujuan, kredensial tersebut berpotensi menimbulkan biaya penggunaan tidak sah. Dengan mempertimbangkan risiko tersebut, pengelolaan kunci API membutuhkan perhatian lebih dalam pengembangan aplikasi.
Dalam laporan awalnya, perusahaan menjelaskan, serangan tersebut diperkirakan melibatkan usaha memperoleh informasi dari model kecerdasan buatan. Pendekatan penyulingan kemampuan AI merupakan teknik pembelajaran yang memanfaatkan respons model sebagai bahan pelatihan. Dalam penggunaan yang sah, metode tersebut memiliki manfaat bagi optimasi kecerdasan buatan. Namun, penggunaan kredensial curian untuk menghasilkan permintaan model tanpa izin dapat menimbulkan kerugian bagi pemilik akun. Walaupun indikasi tersebut telah diumumkan, tujuan akhir pelaku masih merupakan hasil penilaian sementara.
Cara Melindungi Aplikasi dengan Memperbarui Informasi Autentikasi
Menanggapi insiden tersebut, Railway meminta pengguna mengganti kunci yang disimpan sebelum 21 Oktober 2026. Penggantian informasi autentikasi berarti menghasilkan token pengganti kemudian menonaktifkan akses sebelumnya. Untuk memulai proses tersebut, pengguna sebaiknya memeriksa daftar konfigurasi rahasia. Jenis data yang sebaiknya diperiksa mencakup API key, password database, dan token akses. Setelah daftar disusun, pengguna perlu membuka pengaturan keamanan penyedia terkait. Melalui proses terstruktur, penggantian berpotensi mengurangi kesalahan konfigurasi.
Ketika token baru telah dibuat, pengguna harus memperbarui environment variables aplikasi. Sesudah konfigurasi disimpan, pastikan aplikasi memiliki akses melalui kredensial pengganti. Jika perubahan konfigurasi membutuhkannya, pengguna sebaiknya mengikuti prosedur deployment yang sesuai. Sesudah layanan dipastikan berjalan normal, kredensial lama harus dicabut atau dinonaktifkan. Prosedur ini membantu menjaga kesinambungan layanan. Namun demikian, pengguna sebaiknya memeriksa seluruh integrasi terkait agar operasional aplikasi tetap berjalan.
Langkah Pencegahan agar Kredensial Digital Tidak Mudah Disalahgunakan
Tidak hanya memperbarui informasi autentikasi, pengguna Railway sebaiknya mengevaluasi log penggunaan sistem. Proses pemantauan tambahan bertujuan menemukan pola akses mencurigakan. Dalam situasi tertentu, pengembang perlu mengevaluasi aktivitas login database yang tidak berkaitan dengan aktivitas aplikasi. Jika ditemukan aktivitas abnormal, pengguna sebaiknya menonaktifkan akses yang berisiko. Sebagai bagian dari arahan keamanan, juga meminta pengguna mengevaluasi hubungan layanan pengembangan serta pemeriksaan aktivitas pada Docker Hub. Tindakan tersebut dapat mengidentifikasi penggunaan kredensial di luar Railway.
Dalam perlindungan jangka panjang, pengembang dianjurkan memberikan izin minimum kepada setiap kredensial. Pendekatan keamanan ini mencegah token memiliki kemampuan berlebihan. Misalnya, aplikasi yang tidak melakukan perubahan database sebaiknya tidak memiliki kemampuan menghapus seluruh data. Tidak kalah penting, layanan database sebaiknya tidak membuka akses publik tanpa kebutuhan. Penerapan secret management yang terpusat juga membantu mengurangi penyebaran informasi sensitif. Dengan kombinasi tersebut, aplikasi dapat mengurangi risiko akibat kebocoran kredensial.
Kesimpulan: Insiden Railway Menjadi Pengingat Penting Keamanan Digital
Pengungkapan gangguan keamanan pada platform Railway menjadi pengingat penting bagi industri TEKNOLOGI. Meskipun investigasi memperkirakan paparan pada kelompok pengguna tertentu, perusahaan meminta pengguna memperbarui informasi autentikasi. Kebijakan pengamanan tersebut membantu membatasi kemungkinan kerugian lanjutan. Di samping memperbarui kata sandi database, pemantauan audit log, pembatasan izin, dan pengelolaan rahasia secara terpusat menjadi bagian penting dari strategi keamanan. Peristiwa ini juga menunjukkan perlunya pengawasan berkelanjutan. Menurut Anda, apakah pengelolaan akses menjadi tantangan terbesar dalam keamanan cloud? Ceritakan pengalaman Anda mengenai langkah pencegahan terhadap penyalahgunaan API.