OpenCode Console Dibobol Peretas, Kunci API Pengguna Disalahgunakan hingga Memicu Tagihan

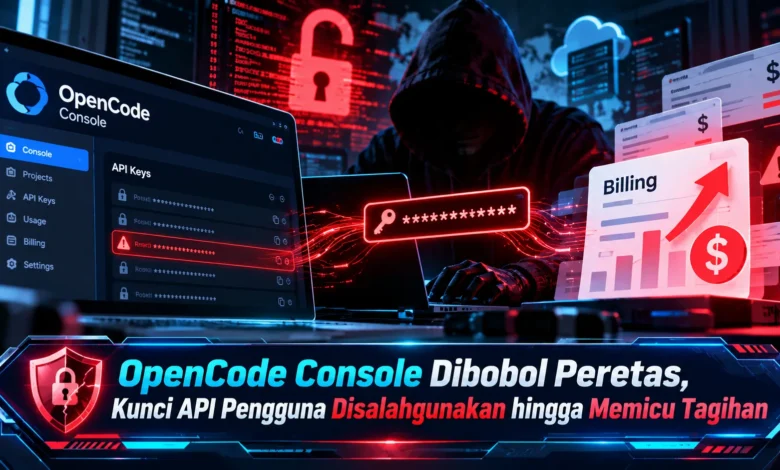
Insiden keamanan siber kembali mengguncang ekosistem kecerdasan buatan setelah OpenCode Console dilaporkan mengalami pembobolan yang berpotensi mengekspos kunci API pengguna. Serangan yang terungkap pada 17 Oktober 2026 ini berdampak pada sekitar 1,4 persen pengguna layanan Console, terutama mereka yang menghubungkan akun penyedia AI eksternal. Sejumlah pengembang melaporkan munculnya biaya penggunaan API tanpa izin, bahkan mencapai lebih dari 1.700 dolar AS pada kasus tertentu. Peristiwa tersebut menjadi pengingat penting bahwa perkembangan TEKNOLOGI AI juga menghadirkan risiko finansial ketika kredensial digital tidak terlindungi. OpenCode bersama penyedia layanan AI terkait telah mengambil langkah untuk menangani dampak insiden tersebut.
Kronologi Peretasan OpenCode Console yang Mengejutkan Pengguna
Kasus pembobolan platform OpenCode Console mulai diketahui publik pada 17 Oktober 2026 setelah pengelola layanan mendeteksi pelanggaran keamanan terhadap sistem lama yang sedang dihentikan penggunaannya. Berdasarkan keterangan tim pengembang, insiden tersebut menimbulkan risiko kebocoran kredensial layanan AI yang dihubungkan oleh pemilik akun ke OpenCode Console. Perusahaan menyebutkan bahwa sekitar 1,4 persen pengguna Console teridentifikasi mengalami risiko keamanan. Pengguna yang dimaksud terutama menghubungkan kunci API layanan pihak ketiga. Setelah kejadian teridentifikasi, OpenCode menyampaikan peringatan kepada pengguna terkait agar akses yang mungkin terekspos dapat diamankan.
OpenCode sendiri merupakan asisten coding yang memanfaatkan model kecerdasan buatan dengan ekosistem pengembangan open source. Dalam penggunaan sehari-hari, pengembang dapat meminta bantuan menulis kode. Berbeda dari aplikasi utamanya, OpenCode Console merupakan layanan daring opsional yang membantu tim menggunakan penyedia kecerdasan buatan. Perbedaan kedua layanan tersebut perlu dipahami karena potensi kebocoran ditemukan pada layanan Console, bukan bukti bahwa seluruh aplikasi OpenCode diretas. Dengan demikian, risiko perlu dinilai berdasarkan layanan yang digunakan.
Mekanisme Penyalahgunaan API yang Menimbulkan Tagihan Tidak Sah
Kunci API merupakan kode rahasia yang memberikan izin penggunaan API. Ketika pengembang memakai model AI, kredensial tersebut memberikan akses terhadap layanan pemrosesan dari penyedia seperti OpenAI, Anthropic, dan Google. Permintaan API yang dijalankan mungkin menambah pengeluaran akun berdasarkan volume aktivitas komputasi. Ketika orang lain memperoleh akses terhadap API key, pelaku berpotensi mengirim permintaan menggunakan akun korban. Dalam kondisi tersebut, tagihan dapat meningkat tanpa sepengetahuan pengguna. Karena itulah, kunci API perlu diperlakukan seperti informasi autentikasi sensitif.
Berkaitan dengan pembobolan layanan Console, sejumlah pengguna menerima peringatan penggunaan API yang tidak biasa. Sejumlah pengalaman pengguna menyebutkan biaya ratusan dolar AS, bahkan terdapat laporan di atas 1.700 dolar AS. Angka tersebut bukan berarti setiap akun mengalami tagihan serupa. Tidak hanya menimbulkan tagihan, beberapa pengembang menyebutkan adanya pembatasan pada layanan cloud. Dampak tambahan tersebut dapat menghambat pekerjaan pengembangan. Meskipun demikian, adanya kemungkinan kebocoran tidak otomatis membuktikan setiap kunci telah disalahgunakan. Dengan pemahaman tersebut, pengguna perlu meninjau riwayat penggunaan API.
Hubungan Serangan Distilasi AI dengan Kebocoran Kunci API
Dalam pernyataannya, OpenCode menghubungkan pembobolan dengan dugaan upaya distilasi model kecerdasan buatan. Pada pengembangan model AI, distilasi merupakan pendekatan pembelajaran model berdasarkan respons sistem yang lebih kuat. Proses tersebut memiliki penerapan yang legal sesuai izin dan ketentuan. Di sisi lain, aktivitas distilasi dapat menjadi persoalan keamanan dan kepatuhan apabila mengandalkan permintaan API dari akun korban. Apabila kredensial dipakai tanpa persetujuan, pelaku mungkin melakukan pemanggilan API berulang kali untuk mengumpulkan hasil pemrosesan model. Aktivitas seperti itu dapat menyebabkan biaya meningkat tajam.
Kendati istilah serangan distilasi digunakan dalam pengumuman, rincian bagaimana serangan berlangsung belum dipaparkan sepenuhnya. Situasi tersebut menyisakan pertanyaan mengenai penggunaan kredensial. Sebagian analis dan pengguna mengingatkan bahwa penyalahgunaan API tidak otomatis membuktikan distilasi. Oleh sebab itu, fakta penyalahgunaan kredensial tidak boleh langsung disamakan dengan bukti distilasi. Dalam laporan insiden keamanan, perbedaan tersebut penting untuk menjaga akurasi. Dengan demikian, pengguna memperoleh gambaran risiko tanpa spekulasi berlebihan.
Respons OpenAI, Anthropic, dan Google terhadap Peretasan
Ketika kebocoran mulai ditangani, tim OpenCode menghubungi para pengguna yang dinilai terdampak. Email tersebut menganjurkan rotasi kredensial dari penyedia terkait. Proses penggantian kredensial diperlukan untuk menghentikan penggunaan akses yang mungkin bocor. Di samping respons pengelola Console, penyedia model AI membantu proses pemulihan akses. Anthropic dan Google memblokir kunci yang diyakini terekspos. Di sisi OpenAI, OpenAI mendukung pemulihan akses pelanggan dan memberikan pengembalian untuk kredit API yang terpakai dalam serangan. Penanganan dari berbagai penyedia membantu membatasi risiko penyalahgunaan berkelanjutan.
OpenCode juga menyatakan, proses pengembalian biaya tidak sah sedang dilakukan. Meski terdapat upaya pengembalian, tidak berarti semua tagihan otomatis dibatalkan. Pengembang yang menemukan pengeluaran tidak sah dianjurkan mengumpulkan catatan transaksi seperti waktu aktivitas, akun penyedia model, dan nilai biaya yang dipersoalkan. Dokumentasi tersebut berguna ketika mengajukan permintaan pengembalian. Selain menghubungi OpenCode, pengguna sebaiknya membuat laporan kepada platform yang menagih. Dengan begitu, masalah akses serta biaya dapat ditangani oleh pihak berwenang.
Panduan Mengamankan Akun AI Setelah Kebocoran OpenCode
Upaya awal untuk mengurangi risiko adalah melakukan rotasi terhadap seluruh API key berisiko. Pengguna perlu membuka halaman pengelolaan kredensial seperti OpenAI, Anthropic, atau Google untuk mencabut akses kredensial sebelumnya. Sebagai bagian dari perlindungan, menghilangkan kredensial dari workspace belum tentu mencabut akses. Kredensial yang mungkin telah diperoleh pihak lain masih dapat digunakan selama aktif. Setelah pencabutan selesai, terbitkan kredensial pengganti sesuai kebutuhan. Selanjutnya, pastikan program terhubung menggunakan kunci yang valid. Tahapan pengamanan ini membantu mengurangi peluang penyalahgunaan lanjutan.
Untuk melengkapi proses pengamanan, pengguna sebaiknya meninjau riwayat aktivitas layanan. Pemeriksaan tersebut sebaiknya mencakup waktu sebelum insiden terungkap. Identifikasi perubahan konsumsi yang tidak biasa, terutama penggunaan layanan di luar pola normal. Sebagai pengamanan tambahan, pemilik akun bisa mengaktifkan peringatan biaya serta menggunakan pembatasan anggaran yang didukung layanan. Walaupun pengaturan biaya membantu, batas anggaran pada beberapa layanan hanya berupa peringatan. Untuk menjaga keamanan yang lebih menyeluruh, batasi hak akses kredensial sesuai kebutuhan, pisahkan kunci untuk proyek berbeda, dan hindari memasukkan kunci ke repositori publik. Pengelolaan akses secara terstruktur mendukung penggunaan layanan AI yang lebih bertanggung jawab.
Dampak Insiden OpenCode bagi Masa Depan Keamanan TEKNOLOGI AI
Insiden peretasan OpenCode Console memperlihatkan tantangan nyata dalam pengelolaan layanan AI modern. Sebagian pengguna OpenCode Console sebesar sekitar 1,4 persen teridentifikasi terdampak setelah infrastruktur lawas mengalami pembobolan. Insiden tersebut menimbulkan risiko terhadap kredensial layanan AI dan memicu tagihan tidak sah bagi sebagian pengguna. Meskipun sejumlah penyedia telah membantu penanganan, pengguna tetap harus memeriksa keamanan akun. Tindakan berupa penonaktifan akses berisiko, pemantauan aktivitas akun, dan penerapan izin minimum mendukung pengembangan aplikasi AI secara aman. Bagaimana pendapat Anda, apakah platform AI perlu memperketat perlindungan kunci API? Sampaikan pandangan Anda mengenai masa depan keamanan layanan kecerdasan buatan.