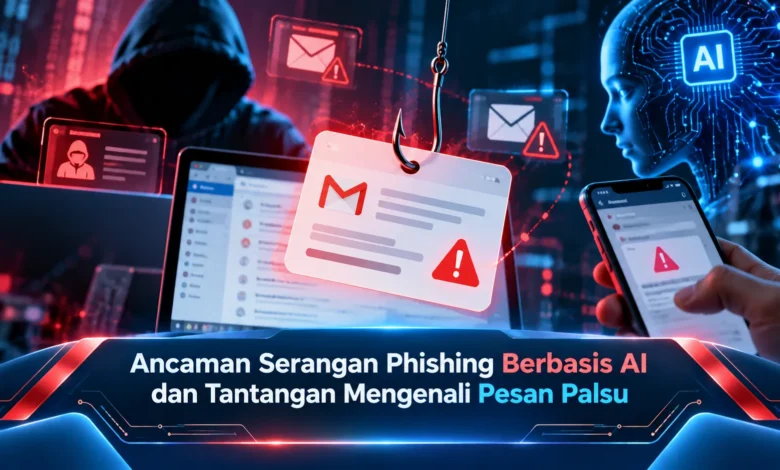
Pesan penipuan digital kini tidak selalu mudah dikenali melalui kesalahan ejaan, tata bahasa yang buruk, atau tampilan mencurigakan. Perkembangan teknologi kecerdasan buatan memungkinkan pelaku kejahatan siber menyusun pesan yang lebih rapi, menyesuaikan gaya komunikasi, bahkan meniru konteks percakapan tertentu. Kondisi ini membuat ancaman phishing berbasis AI semakin perlu dipahami oleh pengguna internet, terutama mereka yang aktif menggunakan email, aplikasi pesan, dan layanan keuangan digital. Meski demikian, pesan yang terlihat profesional belum tentu berasal dari pihak tepercaya. Mengenali pola manipulasi, memeriksa identitas pengirim, serta memahami langkah perlindungan akun menjadi keterampilan penting untuk mengurangi risiko pencurian data dan pengambilalihan akun.
Mengenal Ancaman Phishing Berbasis AI dalam Keamanan Digital
Serangan phishing adalah metode manipulasi yang bertujuan mencuri kredensial atau data pribadi. Dalam praktiknya, penyerang menggunakan identitas yang menyerupai perusahaan atau lembaga tertentu. Sasaran tindakan tersebut dapat berupa pencurian password. Melalui penggunaan sistem AI generatif, proses menghasilkan variasi pesan dapat dilakukan secara efisien. Perangkat lunak AI generatif dapat menghasilkan pesan dengan tata bahasa yang baik. Dengan kondisi tersebut, kesalahan penulisan tidak lagi dapat dijadikan satu-satunya indikator phishing. Karena itu, pengguna perlu memeriksa konteks dan sumber pesan.
Penggunaan AI dalam phishing tidak mengubah tujuan dasar serangan. Karakteristik yang semakin menonjol terletak pada kemampuan menyesuaikan komunikasi. Sebagai contoh, komunikasi mencurigakan dapat dibuat seperti permintaan administrasi kantor. Bentuk komunikasi tersebut sering berusaha menciptakan kesan mendesak. Ketika pengguna merasa tertekan, keputusan dapat diambil tanpa verifikasi memadai. Walaupun AI dapat meningkatkan kualitas pesan, keberhasilan phishing tidak selalu bergantung pada AI. Memahami hubungan tersebut membantu pengguna mengambil keputusan lebih hati-hati.
Teknik Penyamaran dan Personalisasi dalam Serangan Phishing Modern
Risiko utama dari penggunaan AI oleh penyerang adalah kemampuan menghasilkan pesan yang sesuai konteks. Ketika informasi mengenai target dapat ditemukan, pesan dapat disusun agar terlihat relevan. Dalam sebuah skenario, pengguna marketplace mungkin memperoleh pesan mengenai pembayaran. Penggunaan istilah pekerjaan yang sesuai berpotensi membuat pesan terlihat lebih tepercaya. Namun, informasi pribadi tidak membuktikan identitas pengirim. Karena itu, keputusan tidak boleh hanya didasarkan pada detail yang terasa familiar.
Di samping penyusunan pesan yang meyakinkan, sistem tertentu mampu membuat ucapan yang menyerupai karakteristik suara manusia. Ketika teknologi tersebut disalahgunakan, suara sintetis dapat digunakan untuk menyamar sebagai pihak tertentu. Teknologi manipulasi visual dapat digunakan untuk membuat tampilan yang menyesatkan. Meskipun manipulasi media semakin canggih, tidak setiap pesan phishing menggunakan deepfake. Prioritas utama adalah memastikan identitas melalui jalur komunikasi independen. Misalnya, perubahan rekening pembayaran harus diverifikasi melalui kontak tepercaya. Kebiasaan verifikasi ini dapat mengurangi risiko penipuan identitas.
Tanda Pesan Phishing yang Tetap Perlu Diwaspadai
Walaupun pesan phishing semakin rapi, tanda manipulasi tertentu masih relevan. Indikator yang perlu diperhatikan adalah ancaman kehilangan akses apabila instruksi tidak langsung diikuti. Pesan yang meminta password perlu dianggap sangat mencurigakan. Selain itu, alamat pengirim dan tujuan tautan perlu diperiksa. Nama perusahaan yang terlihat benar tidak membuktikan keabsahan pesan. Bahkan, identitas pengirim yang dikenal tidak selalu berarti instruksinya aman. Untuk mengurangi risiko, pemeriksaan konteks dan verifikasi langsung tetap diperlukan.
Langkah Melindungi Akun dari Serangan Phishing Berbasis AI
Strategi menghadapi serangan rekayasa sosial tidak cukup hanya mengandalkan kemampuan mengenali bahasa. Kebiasaan dasar yang penting adalah memeriksa sumber komunikasi sebelum mengakses halaman login. Apabila pesan mengklaim terdapat masalah keamanan, akses situs melalui alamat yang sudah diketahui. Pendekatan ini mengurangi ketergantungan pada tautan dalam pesan. Di samping pemeriksaan tautan, manfaatkan pengelola password untuk membuat kredensial unik. Aplikasi manajemen kata sandi juga dapat membantu mencocokkan akun dengan domain yang benar. Namun demikian, keputusan akhir masih memerlukan kehati-hatian.
Verifikasi identitas dengan lebih dari satu faktor membantu memperkuat proses login. Meski memberikan perlindungan tambahan, metode berbasis kode dapat menjadi sasaran manipulasi. Passkey dan kunci keamanan yang kompatibel dirancang lebih tahan terhadap phishing. Jika layanan mendukungnya, kunci keamanan dapat menjadi pilihan perlindungan. Selain pengaturan login, perangkat lunak perlu memperoleh patch keamanan. Peninjauan perangkat yang terhubung dapat mendukung deteksi perubahan mencurigakan. Melalui perlindungan yang berlapis, pengguna dapat memperkecil sejumlah risiko phishing.
Mengembangkan Kesadaran Keamanan Siber terhadap Ancaman Pesan Palsu
Perkembangan rekayasa sosial digital juga menjadi perhatian bagi organisasi. Dalam aktivitas operasional perusahaan, penipu mungkin mengatasnamakan bagian administrasi. Persoalan yang dapat muncul adalah penipuan perubahan rekening pembayaran. Apabila staf memperoleh instruksi keuangan mendadak, komunikasi yang tampak resmi berpotensi mengurangi kewaspadaan. Karena itu, persetujuan pembayaran harus mengikuti mekanisme yang jelas. Instruksi transfer bernilai penting sebaiknya dikonfirmasi melalui saluran yang telah ditetapkan. Prosedur pengendalian ini membantu mengurangi ketergantungan pada keaslian tampilan komunikasi.
Selain prosedur transaksi, edukasi karyawan menjadi langkah penting. Materi pelatihan dapat menjelaskan risiko komunikasi berbasis AI. Setiap anggota tim perlu mengenali prosedur mengonfirmasi permintaan sensitif. Teknologi keamanan komunikasi berpotensi mengurangi paparan terhadap tautan mencurigakan. Meskipun sistem otomatis terus berkembang, pesan berbahaya masih mungkin lolos penyaringan. Karena itu, organisasi membutuhkan pendekatan berlapis. Prosedur respons yang jelas membantu tim keamanan memperoleh informasi lebih awal.
Kesimpulan tentang Ancaman Phishing Berbasis AI dan Cara Menghadapinya
Penipuan digital yang memanfaatkan kecerdasan buatan menghadirkan tantangan baru bagi keamanan akun. Penggunaan pesan yang disesuaikan dengan konteks menunjukkan keterbatasan cara mengenali penipuan melalui ejaan saja. Walaupun metode serangan terus berkembang, pengguna dapat mengurangi risiko dengan tidak terburu-buru mengikuti instruksi. Kombinasi perlindungan kredensial dan pemeriksaan aktivitas membantu membatasi risiko pengambilalihan akun. Di sisi lain, kebiasaan memeriksa permintaan sensitif tetap memiliki peran besar. Menurut pandangan Anda mengenai penggunaan AI dalam penipuan digital? Bagikan pandangan Anda tentang pentingnya literasi keamanan siber dalam kehidupan sehari-hari.