Post-Quantum TLS Bawa Standar Keamanan Baru, Enkripsi Web Mulai Bersiap Hadapi Masa Depan

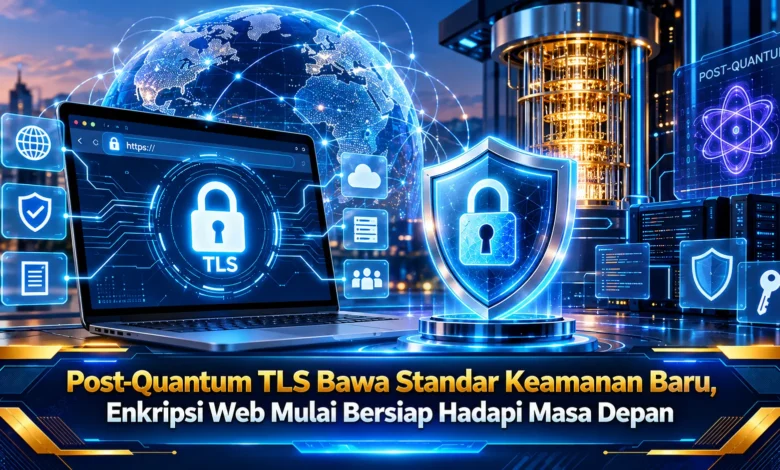
Perkembangan quantum computing mendorong dunia keamanan digital untuk mulai mempersiapkan perlindungan yang mampu menghadapi kemampuan komputasi generasi berikutnya. Salah satu langkah penting dalam perubahan tersebut adalah Post Quantum TLS, pendekatan yang membawa kriptografi pascakuantum ke sistem keamanan koneksi internet. TEKNOLOGI ini menjadi semakin relevan karena sebagian mekanisme kriptografi kunci publik yang digunakan saat ini berpotensi menghadapi tantangan ketika komputer kuantum berskala besar tersedia. Persiapan sejak dini membantu ekosistem web membangun fondasi keamanan jangka panjang tanpa harus menunggu ancaman kuantum benar benar menjadi persoalan praktis.
Post Quantum TLS Menyiapkan Perlindungan Internet Masa Depan
TLS pascakuantum merupakan evolusi dalam keamanan komunikasi yang mengadopsi post quantum cryptography ke dalam bagian tertentu dari prosedur pembentukan komunikasi terenkripsi. Transport Layer Security sendiri menjadi lapisan keamanan yang membantu melindungi komunikasi antara pengguna dan server internet.
Tujuan utama pengembangan ini adalah mempersiapkan komunikasi digital terhadap kemampuan komputer kuantum masa depan. Pendekatan tersebut tidak berarti seluruh mekanisme TLS harus diubah dalam satu waktu. Sebaliknya, ekosistem TEKNOLOGI dapat menerapkan perubahan secara terencana sehingga stabilitas layanan tetap dapat dikelola selama proses menuju perlindungan tahan kuantum.
Ancaman Kuantum Membuat Keamanan Digital Perlu Beradaptasi
Sistem komputasi kuantum memiliki model komputasi yang berbeda dibandingkan sistem komputasi tradisional. Dalam konteks perlindungan digital, komputer kuantum berskala cukup besar secara teoritis dapat menjalankan algoritma tertentu untuk melemahkan sejumlah mekanisme kriptografi kunci publik yang selama ini digunakan untuk autentikasi kriptografis.
Risiko tersebut membuat peneliti tidak dapat hanya menunggu sistem yang ada sampai komputer kuantum menjadi masalah praktis. Pembaruan infrastruktur enkripsi dapat membutuhkan waktu panjang karena internet terdiri dari berbagai infrastruktur yang harus tetap dapat berkomunikasi. Oleh sebab itu, pengembangan sebelum ancaman matang menjadi langkah strategis dalam perkembangan TEKNOLOGI keamanan.
Kriptografi Pascakuantum Menjadi Fondasi Perlindungan Baru
PQC merupakan pendekatan kriptografi yang dikembangkan agar dapat memberikan perlindungan dari ancaman kemampuan quantum computing. Algoritma tersebut dapat digunakan untuk berbagai kebutuhan keamanan, termasuk pembentukan rahasia bersama serta tanda tangan digital.
Dalam implementasi TLS, algoritma pascakuantum dapat digunakan dalam proses yang membantu mengamankan material rahasia selama pembentukan sesi. Rahasia bersama tersebut kemudian dapat digunakan untuk menurunkan kunci yang menjaga komunikasi selama sesi berlangsung. Dengan demikian, fokus Post Quantum TLS bukan sekadar membuat enkripsi menjadi lebih rumit, melainkan mempersiapkan lapisan keamanan yang lebih adaptif terhadap perubahan kemampuan komputasi.
Kriptografi Klasik dan Pascakuantum Dapat Dipadukan
Salah satu pendekatan yang dapat digunakan dalam transisi pascakuantum adalah pendekatan hybrid. Dalam model tersebut, algoritma konvensional dapat dipadukan dengan kriptografi tahan kuantum untuk membantu membangun rahasia yang digunakan dalam sebuah sesi TLS.
Pendekatan hibrida dapat menjadi tahap transisi ketika browser dan berbagai komponen TEKNOLOGI masih beradaptasi menuju sistem keamanan generasi berikutnya. Namun, implementasinya tetap membutuhkan pengujian menyeluruh karena algoritma baru dapat membawa ukuran kunci berbeda. Faktor seperti bandwidth, kompatibilitas, serta ketepatan konfigurasi perlu dioptimalkan secara bersamaan.
Harvest Now Decrypt Later Membuat Perlindungan Jangka Panjang Semakin Penting
Salah satu alasan penting yang membuat Post Quantum TLS mulai dipersiapkan adalah konsep harvest now decrypt later. Dalam model ancaman ini, pihak yang tidak berwenang dapat merekam komunikasi terenkripsi saat ini dengan rencana untuk mencoba membuka informasi tersebut ketika kemampuan komputasi pada masa mendatang menjadi cukup memadai.
Ancaman semacam ini menjadi semakin penting untuk informasi yang memiliki nilai jangka panjang. Data bisnis, komunikasi tertentu, dan data lain yang perlu tetap rahasia dalam waktu lama dapat membutuhkan strategi keamanan yang tidak hanya mempertimbangkan kemampuan komputer sekarang, tetapi juga perubahan kemampuan komputasi.
Implementasi Post Quantum TLS Membutuhkan Kesiapan Ekosistem
Menerapkan Post Quantum TLS bukan hanya mengganti algoritma. Ekosistem internet terdiri dari sistem operasi, aplikasi, dan berbagai infrastruktur pendukung yang perlu tetap bekerja bersama. Setiap perubahan pada proses handshake perlu diuji agar tidak mengurangi kestabilan pada layanan yang digunakan pengguna.
Pengembang dan penyedia layanan juga perlu memetakan sistem yang masih menggunakan mekanisme kriptografi yang suatu hari perlu dimigrasikan. Kemampuan untuk memperbarui konfigurasi secara lebih mudah sering disebut sebagai bagian dari kelincahan kriptografi. Pendekatan tersebut menjadi berguna karena perubahan keamanan pada masa depan mungkin membutuhkan migrasi terencana tanpa harus membangun ulang seluruh sistem.
Rangkuman Post Quantum TLS dan Masa Depan Keamanan Web
Post Quantum TLS menjadi bagian penting dalam upaya mengembangkan keamanan web menghadapi masa depan komputasi kuantum. Melalui penerapan kriptografi pascakuantum, sistem keamanan dapat mulai menyiapkan mekanisme yang lebih siap terhadap perubahan kemampuan komputasi tanpa harus menunggu ancaman menjadi nyata.
Transformasi ini tetap membutuhkan kolaborasi, kompatibilitas perangkat, dan penerapan yang bertahap. Perkembangan Post Quantum TLS menunjukkan bahwa keamanan TEKNOLOGI tidak hanya harus merespons serangan hari ini, tetapi juga perlu mengantisipasi risiko masa depan. Sampaikan pandangan Anda mengenai Post Quantum TLS dan bagaimana TEKNOLOGI tersebut dapat mengubah standar perlindungan internet pada masa mendatang.