Windows Execution Containers Tawarkan Lingkungan Eksekusi Terisolasi, Apa Dampaknya bagi Pengguna?

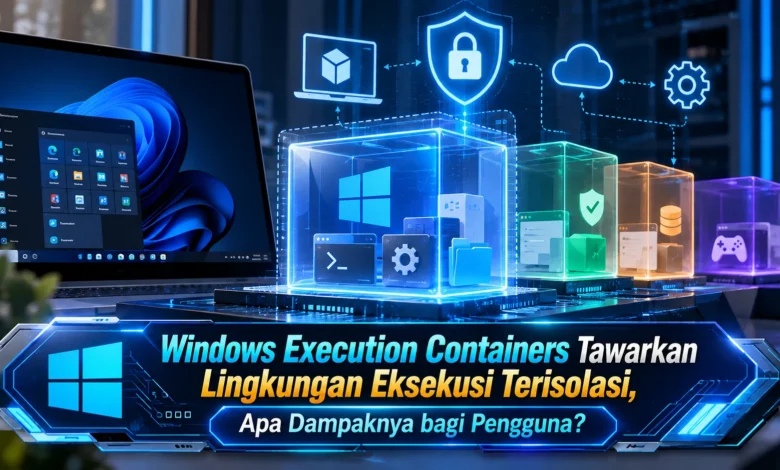
Windows terus berkembang bukan hanya melalui tampilan dan fitur yang terlihat langsung, tetapi juga melalui perubahan pada cara sistem menjalankan serta mengelola aplikasi. Salah satu konsep yang menarik perhatian adalah Windows Execution Containers, sebuah pendekatan yang menempatkan proses atau aplikasi dalam lingkungan eksekusi yang lebih terisolasi dan terkendali. Pendekatan ini berpotensi memberikan manfaat dalam keamanan, stabilitas, dan pengelolaan perangkat lunak. Jika dikembangkan secara matang, teknologi tersebut dapat memengaruhi pengalaman pengguna Windows sekaligus mengubah cara aplikasi berinteraksi dengan sistem operasi.
Windows Execution Containers Menawarkan Ruang Eksekusi yang Lebih Terkendali
Windows Execution Containers dapat dipahami sebagai mekanisme yang digunakan untuk menempatkan aplikasi atau proses dalam area eksekusi yang lebih terkendali. Daripada memberikan suatu proses akses yang terlalu luas, pendekatan container bisa digunakan untuk menentukan sumber daya apa yang boleh diakses selama aplikasi melakukan aktivitasnya.
Pendekatan seperti ini memiliki tujuan untuk menciptakan batas yang semakin jelas antara aplikasi dan bagian penting sistem. Ketika perangkat lunak tertentu mengalami masalah atau mengalami gangguan, lingkungan terisolasi bisa berperan dalam membatasi interaksi terhadap komponen lainnya. Untuk pemilik komputer, teknologi semacam ini berpotensi menghadirkan lapisan tambahan dalam perlindungan sistem.
Keamanan Aplikasi Bisa Menjadi Semakin Terkendali
Salah satu manfaat yang patut diperhatikan berkaitan dengan perlindungan sistem. Pada ruang eksekusi yang dibatasi, aplikasi berpotensi memperoleh akses hanya terhadap sumber daya yang benar benar diperlukan. Kontrol semacam itu dapat mengurangi kesempatan sebuah proses untuk mengakses bagian sistem yang tidak relevan.
Untuk pemilik perangkat Windows, manfaat seperti ini mungkin tidak selalu terlihat. Seseorang masih bisa membuka dan menggunakan aplikasi secara normal, sementara sistem berpotensi mengendalikan interaksi aplikasi dengan sumber daya perangkat. Model perlindungan semacam ini tidak otomatis mencegah semua ancaman, tetapi dapat menjadi salah satu bagian penting dalam teknologi keamanan modern.
Pengelolaan Gangguan Dapat Menjadi Lebih Terkontrol
Di luar aspek perlindungan, isolasi proses juga dapat memberikan manfaat terhadap pengelolaan gangguan. Saat suatu proses ditempatkan dalam lingkungan dengan batas yang lebih terkendali, masalah pada satu proses berpotensi lebih mudah dibatasi. Dengan demikian, gangguan tertentu berpotensi tidak langsung memengaruhi aplikasi lainnya.
Pada aktivitas sehari hari, stabilitas menjadi faktor yang menentukan kenyamanan. Proses yang tidak berjalan normal dapat mengganggu aktivitas apabila dampaknya memengaruhi proses lain. Apabila lingkungan container bekerja dengan baik, pengguna berpotensi memperoleh pengalaman Windows yang lebih konsisten.
Dampaknya bagi Pengguna Bisa Terasa Secara Tidak Langsung
Bagi pemilik perangkat Windows, perubahan pada lingkungan eksekusi tidak selalu tampak secara langsung. Tidak sebagaimana pembaruan antarmuka yang langsung dikenali, teknologi container cenderung beroperasi pada lapisan sistem. Namun, dampaknya berpotensi muncul melalui keamanan yang lebih baik, aplikasi yang memiliki batas lebih jelas, serta pengalaman sistem yang semakin stabil.
Model isolasi ini juga dapat mendukung pengelolaan izin yang lebih terarah. Apabila perangkat lunak memperoleh akses terhadap komponen yang diperlukan, pengguna dapat memperoleh kontrol yang semakin jelas terhadap aktivitas perangkat lunak. Seiring perkembangannya, teknologi seperti ini dapat mendorong ekosistem aplikasi yang lebih aman tanpa menambah banyak kerumitan.
Kompatibilitas dan Performa Tetap Menjadi Pertimbangan Utama
Walaupun membawa potensi menarik, lingkungan eksekusi terisolasi tetap harus mempertimbangkan kompatibilitas dengan berbagai jenis aplikasi. Program dengan kebutuhan khusus mungkin bergantung pada akses terhadap komponen sistem yang tidak mudah dibatasi. Ketika aturan akses terlalu terbatas, beberapa fungsi aplikasi berpotensi mengalami masalah.
Efisiensi sumber daya menjadi bagian yang tidak dapat diabaikan. Setiap lapisan tambahan idealnya tidak memberikan beban berlebihan terhadap prosesor, memori, atau komponen perangkat. Karena itu, keberhasilan Windows Execution Containers berpotensi dipengaruhi oleh kemampuan untuk menyatukan keamanan, kompatibilitas, performa, dan kenyamanan pengguna.
Kesimpulan
Windows Execution Containers menghadirkan model yang menjanjikan untuk menjalankan aplikasi dalam lingkungan yang memiliki batas lebih jelas. Berkat lingkungan eksekusi terkontrol, teknologi tersebut bisa berkontribusi dalam meningkatkan keamanan, menjaga stabilitas, serta membatasi akses yang tidak diperlukan. Untuk pemilik komputer, manfaatnya mungkin lebih sering terasa di balik layar melalui sistem yang lebih terkelola.
Untuk penerapan jangka panjang, keberhasilan konsep ini memerlukan keseimbangan antara keamanan, performa, kompatibilitas, dan dukungan aplikasi. Bila implementasinya berjalan optimal, Windows Execution Containers dapat berkembang sebagai salah satu teknologi yang membantu membentuk cara aplikasi Windows dijalankan pada masa mendatang. Menurut Anda, apakah lingkungan aplikasi yang semakin terisolasi berpotensi menawarkan pengalaman Windows yang lebih baik? Bagikan pendapat Anda dan ikuti perkembangan teknologi Windows berikutnya.