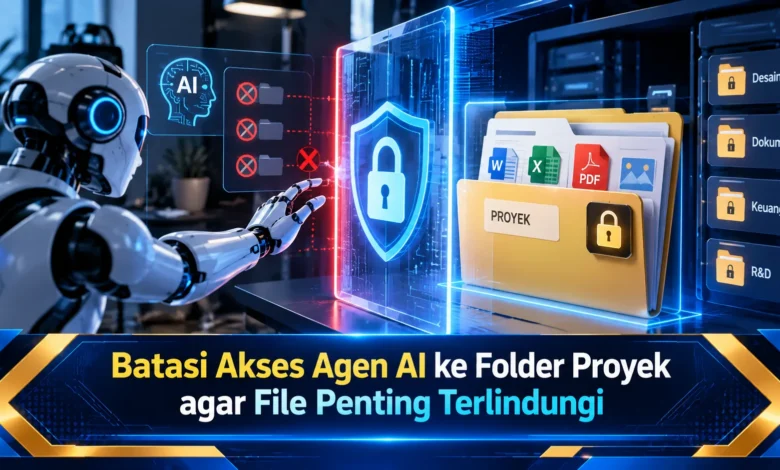
Penggunaan agen kecerdasan buatan untuk membantu pekerjaan semakin populer karena mampu membaca dokumen, mengolah data, dan menjalankan berbagai tugas secara otomatis. Namun, kemudahan tersebut juga menghadirkan risiko keamanan ketika agen AI memperoleh akses terlalu luas terhadap file komputer. Dokumen pribadi, kredensial aplikasi, hingga berkas penting perusahaan dapat ikut terbaca atau berubah apabila izin tidak diatur dengan benar. Oleh karena itu, pembatasan akses agen AI ke folder proyek menjadi langkah penting dalam penerapan teknologi yang aman. Dengan menggabungkan prinsip least privilege, pengaturan izin sistem, dan lingkungan kerja terisolasi, pengguna dapat memanfaatkan otomatisasi tanpa memberikan kendali berlebihan terhadap seluruh penyimpanan perangkat.
Pentingnya Membatasi Akses Agen AI terhadap File Komputer
Kemajuan TEKNOLOGI kecerdasan buatan menghadirkan berbagai kemampuan baru dalam mengelola pekerjaan sehari-hari. Asisten kecerdasan buatan otomatis tidak hanya dapat merespons pertanyaan, tetapi juga mampu mengerjakan tugas yang melibatkan akses langsung terhadap file komputer. Sebagai contoh, agen AI dapat menganalisis dokumen proyek, menyunting kode program, atau menghasilkan laporan berdasarkan data yang tersedia. Meskipun demikian, kemampuan tersebut menimbulkan risiko apabila sistem diberikan izin mengakses seluruh direktori pengguna. Ketika pengendalian akses diabaikan, dokumen yang tidak berkaitan dengan pekerjaan berpotensi ikut diproses. Karena itu, pembatasan akses menjadi bagian penting dari keamanan penggunaan AI.
Salah satu tantangan keamanan penting adalah kemungkinan agen AI mengakses informasi yang berada di luar tugas. Dalam perangkat kerja, berbagai folder dapat menyimpan dokumen rahasia, informasi keuangan, kredensial aplikasi, dan data pelanggan. Jika agen AI diberikan izin membaca direktori yang terlalu luas, informasi tersebut berpotensi terpapar. Tidak hanya persoalan kerahasiaan, izin menulis yang tidak dibatasi juga berpotensi mengakibatkan perubahan atau penghapusan file yang tidak diinginkan. Kondisi ini menunjukkan bahwa keamanan agen AI tidak cukup hanya mengandalkan kualitas model. Pengaturan sistem operasi juga memainkan peranan penting dalam melindungi data.
Cara Mengatur Hak Akses Minimum pada Sistem Kecerdasan Buatan
Bagian dari pendekatan keamanan paling penting adalah prinsip least privilege. Pendekatan tersebut menekankan pemberian izin hanya sebesar yang dibutuhkan untuk menyelesaikan tugas. Pada lingkungan kerja berbasis kecerdasan buatan, prinsip ini mengharuskan pengguna membatasi akses agen pada folder atau file yang memiliki hubungan dengan pekerjaan. Sebagai contoh, agen AI yang digunakan untuk memperbaiki kode aplikasi cukup diberikan akses terhadap direktori proyek yang diperlukan. Direktori keuangan yang tidak berkaitan dengan pekerjaan sebaiknya tetap berada di luar jangkauan agen. Dengan pendekatan tersebut, risiko penyalahgunaan atau kesalahan pemrosesan dapat dibatasi tanpa mengorbankan manfaat otomatisasi.
Selain membatasi lokasi folder, pengguna juga perlu membedakan izin membaca dan menulis. Hak akses read-only memungkinkan agen AI memeriksa isi file tanpa menimpa dokumen asli. Sementara itu, akses tulis menyediakan kewenangan untuk memodifikasi file pada lokasi yang diizinkan. Untuk tugas analisis, izin baca sering lebih aman digunakan. Namun, pekerjaan seperti pengembangan aplikasi atau pembuatan laporan mungkin mengharuskan akses tulis pada direktori keluaran tertentu. Pada situasi demikian, pengguna dapat membuat folder khusus agar hasil pekerjaan tidak berisiko menimpa dokumen penting. Pemisahan izin tersebut mendukung proses pengawasan serta mengurangi risiko kerusakan data.
Cara Membuat Folder Kerja Khusus untuk Agen AI
Langkah awal yang dapat dijalankan pengguna adalah menentukan folder kerja khusus untuk agen AI. Direktori proyek ini berfungsi sebagai ruang yang menyimpan dokumen dan sumber daya yang relevan selama proses otomatisasi. Untuk memberikan gambaran, pengguna dapat mengatur direktori bernama AI-Workspace atau Project-AI yang menyimpan salinan file pekerjaan. Berkat pengaturan tersebut, agen AI tidak harus memperoleh akses terhadap seluruh folder Documents atau direktori utama pengguna. Di samping itu, pemindahan file sebaiknya dikerjakan secara selektif agar informasi yang tidak berkaitan dengan tugas tetap terlindungi. Metode pengaturan tersebut memudahkan pengelolaan proyek sekaligus membatasi ruang lingkup pekerjaan agen.
Ketika direktori proyek tersedia, pengguna sebaiknya memeriksa bahwa aplikasi agen AI benar-benar dibatasi untuk menggunakan lokasi tersebut. Pengaturan direktori kerja saja tidak otomatis memastikan bahwa agen tidak dapat mengakses direktori lain. Perbedaan tersebut bergantung pada izin sistem operasi, identitas pengguna yang menjalankan aplikasi, dan mekanisme isolasi yang diterapkan. Karena itu, pembatasan sebaiknya diterapkan melalui kontrol akses yang benar, bukan hanya melalui instruksi teks kepada agen. Administrator sistem turut dapat menguji apakah aplikasi mampu membaca file di luar folder yang telah disetujui. Ketika pengujian menunjukkan izin berlebihan, konfigurasi keamanan perlu diperbaiki sebelum agen dioperasikan untuk menangani data sensitif.
Perlindungan File melalui Lingkungan Eksekusi Terisolasi
Selain pengaturan izin folder, pengguna dapat memanfaatkan lingkungan terisolasi atau sandbox ketika menggunakan agen AI. Lingkungan eksekusi terisolasi dirancang untuk membatasi aktivitas perangkat lunak dari sistem utama. Dalam konteks agen AI, mekanisme tersebut memungkinkan pengguna membatasi sumber daya yang dapat dijangkau oleh aplikasi. Untuk memberikan gambaran, agen AI dapat dioperasikan di dalam kontainer yang hanya memiliki akses ke folder proyek tertentu. Dokumen pribadi yang tidak dipasang atau diizinkan ke lingkungan tersebut dapat dipisahkan dari ruang kerja agen. Walaupun begitu, tingkat keamanan sandbox tetap ditentukan oleh konfigurasi, jenis isolasi, dan kerentanan perangkat lunak.
Sistem containerization seperti Docker dapat digunakan untuk menyiapkan ruang kerja agen AI yang lebih terpisah. Pada konfigurasi tersebut, pengelola dapat memilih direktori yang dipasang sebagai volume atau bind mount. Ketika agen hanya membutuhkan data untuk dianalisis, folder tersebut dapat disediakan dengan izin baca saja. Sebaliknya, apabila pekerjaan membutuhkan perubahan file, akses tulis dapat diarahkan pada direktori keluaran. Selain pengaturan file, pengguna juga sebaiknya mengatur akses jaringan, hak administrator, dan kredensial yang tersedia di dalam kontainer. Penerapan sandbox tidak secara otomatis menjamin keamanan menyeluruh. Dengan pertimbangan tersebut, konfigurasi perlu diuji sebelum diandalkan pada lingkungan produksi.
Risiko Instruksi Berbahaya pada Dokumen yang Dibaca Agen AI
Di antara ancaman penting dalam penggunaan agen AI adalah serangan prompt injection. Serangan tersebut dapat muncul apabila konten yang dibaca agen berisi instruksi berbahaya yang mencoba memengaruhi perilaku sistem. Sebagai contoh, dokumen proyek, halaman web, atau hasil pencarian dapat memuat perintah yang meminta agen tidak mengikuti batasan tugas sebenarnya. Jika agen menganggap konten eksternal tersebut sebagai instruksi yang sah, risiko tindakan tidak diinginkan dapat meningkat. Dampaknya dapat mencakup pembacaan informasi di luar kebutuhan, perubahan dokumen, atau penggunaan alat secara tidak tepat. Oleh karena itu, pembatasan izin pada tingkat sistem menjadi perlindungan penting ketika model AI memproses konten yang tidak sepenuhnya terpercaya.
Dalam membatasi risiko prompt injection, pengguna perlu memisahkan instruksi utama dengan data yang dianalisis oleh agen. File yang berasal dari pihak lain sebaiknya dikategorikan sebagai sumber informasi, bukan sebagai pihak yang berwenang tindakan agen. Sebagai perlindungan tambahan, tindakan berisiko seperti menimpa dokumen penting dapat diwajibkan untuk memerlukan persetujuan manusia. Langkah pengendalian tersebut membantu kemungkinan agen mengeksekusi tindakan yang tidak sesuai tujuan. Pengelola sistem juga menyiapkan pencatatan aktivitas untuk memeriksa file yang diakses dan perubahan yang dilakukan. Dengan kombinasi kontrol akses, validasi, dan persetujuan manusia, risiko keamanan dapat ditekan secara lebih terarah.
Strategi Pengendalian Izin Agen AI dalam Lingkungan Kerja Digital
Pemanfaatan agen AI menghadirkan berbagai kemudahan dalam mengotomatisasi pekerjaan digital, tetapi juga membutuhkan pengaturan keamanan yang bertanggung jawab. Dengan menerapkan prinsip least privilege, pemisahan folder proyek, serta lingkungan sandbox, pengguna dapat mengendalikan sumber daya yang tersedia untuk digunakan oleh sistem otomatis. Di samping itu, perlindungan terhadap prompt injection dan penggunaan persetujuan manusia memungkinkan pengawasan terhadap tindakan yang berdampak besar. Meskipun demikian, tidak satu pun metode mampu menjamin keamanan sempurna tanpa konfigurasi dan evaluasi yang konsisten. Seiring perkembangan TEKNOLOGI kecerdasan buatan, pengendalian akses berpotensi berkembang sebagai bagian penting dari penggunaan AI yang aman. Menurut pengalaman Anda, apakah pembatasan akses folder perlu dijadikan standar keamanan ketika menggunakan agen AI? Sampaikan pandangan Anda mengenai perlindungan file digital.