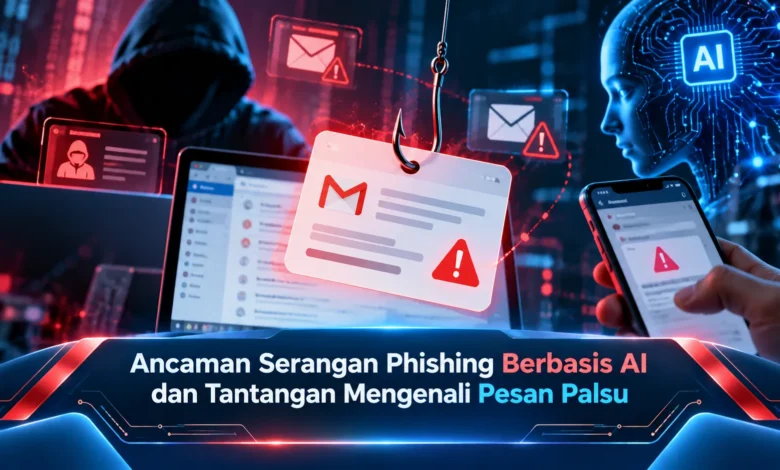
Pesan penipuan digital kini tidak selalu mudah dikenali melalui kesalahan ejaan, tata bahasa yang buruk, atau tampilan mencurigakan. Perkembangan teknologi kecerdasan buatan memungkinkan pelaku kejahatan siber menyusun pesan yang lebih rapi, menyesuaikan gaya komunikasi, bahkan meniru konteks percakapan tertentu. Kondisi ini membuat ancaman phishing berbasis AI semakin perlu dipahami oleh pengguna internet, terutama mereka yang aktif menggunakan email, aplikasi pesan, dan layanan keuangan digital. Meski demikian, pesan yang terlihat profesional belum tentu berasal dari pihak tepercaya. Mengenali pola manipulasi, memeriksa identitas pengirim, serta memahami langkah perlindungan akun menjadi keterampilan penting untuk mengurangi risiko pencurian data dan pengambilalihan akun.
Perkembangan Teknologi AI dan Risiko Pesan Phishing yang Semakin Meyakinkan
Serangan phishing adalah metode manipulasi yang bertujuan mencuri kredensial atau data pribadi. Dalam praktiknya, penyerang berpura-pura mewakili organisasi tepercaya. Tujuannya dapat berupa pencurian password. Melalui penggunaan sistem AI generatif, pembuatan pesan penipuan dapat menjadi lebih mudah. Perangkat lunak AI generatif mampu membantu menyusun kalimat yang tampak alami. Dengan kondisi tersebut, kesalahan penulisan tidak lagi dapat dijadikan satu-satunya indikator phishing. Oleh sebab itu, penilaian keamanan harus melampaui tampilan bahasa.
Penggunaan AI dalam phishing tidak mengubah tujuan dasar serangan. Karakteristik yang semakin menonjol terletak pada kemampuan menyesuaikan komunikasi. Dalam situasi tertentu, komunikasi mencurigakan dapat dibuat seperti permintaan administrasi kantor. Bentuk komunikasi tersebut dapat memanfaatkan kekhawatiran kehilangan akses. Saat penerima terdorong bertindak cepat, keputusan dapat diambil tanpa verifikasi memadai. Namun demikian, faktor psikologis tetap memegang peranan penting. Memahami hubungan tersebut menjadi dasar pencegahan yang lebih efektif.
Teknik Penyamaran dan Personalisasi dalam Serangan Phishing Modern
Salah satu tantangan phishing berbasis AI adalah kemampuan menghasilkan pesan yang sesuai konteks. Ketika informasi mengenai target dapat ditemukan, komunikasi palsu mungkin memuat detail yang terasa akrab. Misalnya, pengguna marketplace mungkin memperoleh pesan mengenai pembayaran. Penyebutan nama perusahaan dapat menambah kesan keaslian. Meski demikian, informasi pribadi tidak membuktikan identitas pengirim. Oleh sebab itu, keputusan tidak boleh hanya didasarkan pada detail yang terasa familiar.
Selain personalisasi teks, sistem tertentu mampu membuat ucapan yang menyerupai karakteristik suara manusia. Dalam konteks penipuan, suara sintetis dapat digunakan untuk menyamar sebagai pihak tertentu. Teknologi manipulasi visual juga dapat menjadi bagian dari penyamaran identitas. Walaupun kemampuan tersebut berkembang, sebagian besar prinsip kewaspadaan tetap relevan. Langkah yang paling bermanfaat adalah tidak langsung mempercayai permintaan hanya karena suara terdengar familiar. Misalnya, instruksi keuangan sebaiknya diperiksa lewat prosedur resmi. Pendekatan tersebut dapat mengurangi risiko penipuan identitas.
Tanda Pesan Phishing yang Tetap Perlu Diwaspadai
Meskipun komunikasi penipuan dapat terlihat profesional, tanda manipulasi tertentu masih relevan. Indikator yang perlu diperhatikan adalah ancaman kehilangan akses apabila instruksi tidak langsung diikuti. Instruksi untuk membagikan PIN atau kredensial tidak boleh langsung dipenuhi. Sebagai pemeriksaan tambahan, identitas pengirim tidak cukup dinilai dari nama tampilannya. Logo yang menyerupai merek asli bukan jaminan keamanan komunikasi. Bahkan, identitas pengirim yang dikenal tidak selalu berarti instruksinya aman. Karena alasan tersebut, pengguna perlu menilai kewajaran permintaan.
Strategi Keamanan Digital untuk Menghindari Pesan Penipuan
Strategi menghadapi serangan rekayasa sosial tidak cukup hanya mengandalkan kemampuan mengenali bahasa. Tindakan awal yang disarankan adalah memeriksa sumber komunikasi sebelum mengakses halaman login. Ketika komunikasi menyebutkan transaksi yang harus diperiksa, buka aplikasi resmi secara langsung. Kebiasaan sederhana tersebut membantu menghindari halaman login tiruan. Selain itu, hindari penggunaan ulang kata sandi. Pengelola password berpotensi mengurangi kesalahan pengisian password pada situs palsu. Walaupun alat keamanan membantu, pengguna tetap harus memperhatikan peringatan dan permintaan autentikasi.
Penggunaan lapisan keamanan tambahan merupakan langkah penting untuk melindungi akun. Meski memberikan perlindungan tambahan, kode OTP masih dapat ditipu agar diberikan kepada penyerang. Metode login dengan pengikatan kredensial terhadap domain membantu mencegah penggunaan kredensial pada situs tiruan. Apabila fitur tersebut tersedia, metode autentikasi tahan phishing sebaiknya diprioritaskan. Di samping pemilihan metode autentikasi, pembaruan sistem operasi dan browser tetap diperlukan. Pemeriksaan aktivitas akun juga membantu menemukan akses yang tidak dikenal. Jika berbagai pengaturan diterapkan secara konsisten, peluang keberhasilan serangan tertentu dapat dikurangi.
Mengembangkan Kesadaran Keamanan Siber terhadap Ancaman Pesan Palsu
Ancaman phishing berbasis AI tidak hanya memengaruhi pengguna individu. Dalam aktivitas operasional perusahaan, serangan dapat menyerupai permintaan dari mitra usaha. Ancaman yang perlu diantisipasi adalah manipulasi instruksi transaksi bisnis. Apabila staf memperoleh instruksi keuangan mendadak, komunikasi yang tampak resmi berpotensi mengurangi kewaspadaan. Oleh sebab itu, organisasi perlu memiliki prosedur verifikasi transaksi. Perubahan informasi penerima pembayaran sebaiknya dikonfirmasi melalui saluran yang telah ditetapkan. Prosedur pengendalian ini mendukung keamanan transaksi meskipun pesan palsu terlihat meyakinkan.
Sebagai bagian dari perlindungan organisasi, edukasi karyawan menjadi langkah penting. Program edukasi sebaiknya mencakup contoh pesan yang realistis. Setiap anggota tim perlu mengenali langkah menghindari pembagian kredensial. Perangkat deteksi ancaman mendukung pemeriksaan lampiran dan domain. Walaupun perlindungan berbasis perangkat lunak bermanfaat, pesan berbahaya masih mungkin lolos penyaringan. Oleh sebab itu, perlindungan harus melibatkan manusia dan teknologi. Prosedur respons yang jelas berpotensi membatasi dampak ketika serangan terjadi.
Rangkuman Perlindungan dari Serangan Phishing Modern
Penipuan digital yang memanfaatkan kecerdasan buatan meningkatkan kebutuhan terhadap kewaspadaan komunikasi digital. Kemampuan menghasilkan bahasa alami menunjukkan keterbatasan cara mengenali penipuan melalui ejaan saja. Meskipun pesan palsu semakin sulit dibedakan, pengguna dapat mengurangi risiko dengan tidak terburu-buru mengikuti instruksi. Penerapan metode login tahan phishing serta pengamanan akun dapat memperkuat keamanan digital. Di sisi lain, kebiasaan memeriksa permintaan sensitif tidak boleh diabaikan. Menurut pandangan Anda mengenai tantangan membedakan komunikasi asli dan palsu? Sampaikan pendapat Anda tentang pentingnya literasi keamanan siber dalam kehidupan sehari-hari.