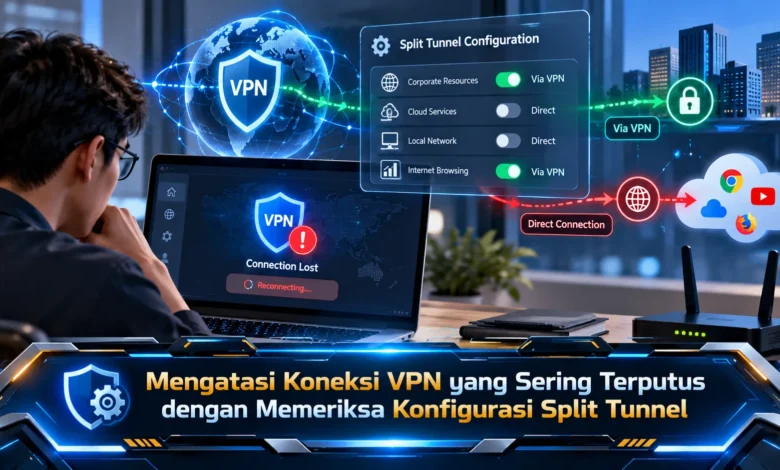
Koneksi VPN yang sering terputus dapat mengganggu rapat daring, akses dokumen perusahaan, hingga penggunaan aplikasi berbasis cloud. Salah satu penyebab yang perlu diperiksa adalah konfigurasi split tunnel, yaitu pengaturan yang menentukan lalu lintas internet mana yang melewati VPN dan mana yang menggunakan koneksi langsung. Jika aturan tersebut tidak sesuai, pengguna dapat mengalami gangguan akses, kegagalan resolusi DNS, atau koneksi yang berulang kali tersambung kembali. Memahami pengaturan ini menjadi bagian penting dari TEKNOLOGI keamanan jaringan modern. Melalui pemeriksaan yang tepat, pengguna dan administrator dapat menemukan sumber masalah tanpa harus mengubah seluruh konfigurasi VPN.
Faktor yang Memengaruhi Stabilitas Koneksi VPN
Koneksi VPN yang tidak stabil tidak selalu berasal dari satu sumber. Kualitas jaringan internet menjadi aspek pertama yang perlu diperhatikan. Ketika jaringan Wi-Fi sering kehilangan sinyal, VPN dapat kehilangan komunikasi dengan server. Di samping kualitas jaringan, gangguan bisa disebabkan oleh kebijakan routing yang tidak sesuai. Aplikasi klien jaringan privat juga harus bekerja sesuai pengaturan sistem operasi. Oleh sebab itu, diagnosis perlu dilakukan secara bertahap.
Salah satu kesalahan yang cukup umum adalah menonaktifkan beberapa fitur keamanan secara bersamaan. Pendekatan semacam itu membuat hasil pemeriksaan tidak mudah dibandingkan. Sebagai contoh, pengguna dapat kehilangan akses setelah berpindah jaringan. Karakteristik masalah yang berbeda membantu menentukan komponen yang harus diperiksa. Apabila seluruh koneksi internet ikut terganggu, pemeriksaan perlu mencakup router serta jaringan lokal. Namun jika hanya aplikasi tertentu yang bermasalah, pengaturan split tunnel dapat diperiksa bersama DNS dan routing.
Fungsi Pengaturan Routing dalam Jaringan VPN
Teknologi pemisahan jalur VPN merupakan mekanisme yang menentukan trafik mana yang melewati VPN. Ketika semua trafik diarahkan melalui VPN, sebagian besar atau seluruh lalu lintas dikirimkan melalui tunnel sesuai kebijakan. Berbeda dengan pendekatan tersebut, split tunnel memungkinkan sebagian trafik menggunakan jalur langsung. Untuk menggambarkan penggunaannya, akses menuju aplikasi internal bisa menggunakan tunnel yang telah diamankan, sedangkan layanan internet umum dapat dikecualikan dari VPN berdasarkan aturan. Pembagian tersebut membantu mengelola trafik sesuai kebutuhan.
Ketika administrator menerapkan split tunnel, terdapat beberapa cara menentukan jalur komunikasi. Aturan dapat menggunakan alamat IP, subnet, hostname, atau aplikasi, bergantung pada kemampuan layanan VPN. Aturan yang menggunakan subnet bergantung pada kecocokan alamat tujuan. Di sisi lain, kebijakan berbasis hostname menggunakan nama domain sebagai acuan. Jika informasi tujuan berubah tanpa penyesuaian, trafik dapat melewati jalur yang tidak diharapkan. Dengan pertimbangan tersebut, pemahaman tentang split tunnel penting sebelum melakukan perubahan.
Cara Menemukan Konflik Jalur VPN
Pada sejumlah layanan VPN, tersedia pilihan memasukkan serta mengecualikan trafik. Mode Include membatasi penggunaan tunnel pada trafik sesuai daftar. Adapun, mode Exclude mengeluarkan trafik yang cocok dari tunnel. Dalam proses pemeriksaan, tim TI harus meninjau daftar tujuan berdasarkan fungsi aplikasi. Dalam situasi praktis, alamat server internal yang secara tidak sengaja dikecualikan dapat menghasilkan koneksi yang tidak sesuai. Melalui pemeriksaan aturan satu per satu, administrator mampu menentukan bagian yang perlu diperbaiki.
Pemeriksaan aturan juga perlu memperhatikan tumpang tindih alamat jaringan. Pada jaringan dengan beberapa segmen, perusahaan berpotensi mengoperasikan alamat privat serupa pada lokasi berbeda. Apabila kondisi ini terjadi, sistem operasi berpotensi gagal menjangkau server tujuan. Sebagai langkah diagnosis, administrator perlu membandingkan subnet lokal dengan jaringan VPN. Walaupun konflik rute dapat diperbaiki, perubahan perlu mengikuti prosedur pengelolaan jaringan organisasi. Pengelolaan konfigurasi secara hati-hati mengurangi risiko perubahan yang tidak diperlukan.
Memeriksa DNS dan Tabel Routing untuk Mengatasi VPN Terputus
Sesudah memastikan daftar Include dan Exclude, langkah berikutnya adalah mengidentifikasi hubungan antara resolusi hostname dan pengiriman paket. DNS atau Domain Name System menyediakan informasi alamat jaringan dari hostname. Dalam lingkungan VPN perusahaan, beberapa hostname bergantung pada resolver khusus yang disediakan perusahaan. Ketika aturan DNS mengarahkan kueri melalui jalur keliru, aplikasi mungkin tidak dapat mengakses layanan tertentu. Dalam pengujian teknis, administrator dapat menggunakan nslookup atau dig. Hasil pemeriksaan tersebut sebaiknya diperiksa berdasarkan alamat yang diharapkan.
Di samping memvalidasi resolusi hostname, pengguna perlu memperhatikan tabel routing. Dalam sistem operasi Windows, perintah `route print` berguna untuk melihat daftar jalur jaringan. Di sisi lain, perintah `ip route` dapat digunakan untuk meninjau tabel rute. Dalam lingkungan sistem operasi Apple, pengguna dapat melihat konfigurasi jalur menggunakan `netstat -rn`. Bagian yang perlu diperhatikan mencakup kesesuaian tujuan dengan antarmuka VPN. Apabila jalur paket tidak mengikuti kebijakan, dokumentasikan kondisi awal untuk dibandingkan. Jangan langsung mengubah konfigurasi sistem tanpa persetujuan, terutama ketika menggunakan komputer yang dikelola organisasi.
Tips Mengoptimalkan VPN tanpa Mengabaikan Keamanan Jaringan
Apabila pemeriksaan menunjukkan adanya masalah konfigurasi, perbaikan perlu mengikuti prosedur yang terencana. Tindakan pertama yang umumnya relevan adalah memeriksa ketersediaan pembaruan resmi klien. Instalasi versi yang telah diperbaiki berpotensi memperbaiki kegagalan penerapan kebijakan. Dalam situasi tertentu, gangguan putus sambung mungkin muncul akibat kesalahan penerapan konfigurasi. Meski tersedia versi baru, hasil perbaikan perlu divalidasi setelah instalasi. Dengan pertimbangan tersebut, pengguna sebaiknya menguji kembali koneksi setelah memperbarui aplikasi.
Agar pengelolaan VPN lebih konsisten, organisasi perlu mendokumentasikan aturan split tunnel. Dokumentasi tersebut membantu administrator memahami perubahan. Di samping pengelolaan dokumentasi, lakukan pengujian pada sejumlah perangkat sebelum pembaruan diterapkan secara luas. Pendekatan bertahap ini dapat mengurangi risiko gangguan operasional. Ketika organisasi menerapkan Zero Trust, hindari menonaktifkan perlindungan tanpa memahami konsekuensinya. Ketika seluruh pemeriksaan dasar tidak menyelesaikan masalah, administrator dapat mengumpulkan log diagnostik dan menghubungi penyedia layanan.
Rangkuman Pemeriksaan Split Tunnel untuk Koneksi Stabil
Memperbaiki masalah konektivitas jaringan privat perlu dilakukan berdasarkan gejala yang teridentifikasi. Konfigurasi split tunnel dapat memengaruhi akses menuju sumber daya tertentu. Berkat peninjauan kebijakan pemisahan trafik, pengguna dapat mengenali kesalahan jalur koneksi. Di samping pemeriksaan kebijakan, evaluasi DNS, tabel routing, dan versi klien VPN dapat mengurangi risiko perubahan konfigurasi yang keliru. Dengan pendekatan tersebut, kestabilan jaringan lebih mudah dipertahankan dalam penggunaan sehari-hari.
Dalam perkembangan TEKNOLOGI keamanan jaringan, pengelolaan VPN harus mempertimbangkan kenyamanan serta keamanan pengguna. Pengaturan pemisahan trafik yang sesuai dapat memberikan fleksibilitas koneksi. Namun demikian, keamanan perlu dijaga melalui kebijakan yang konsisten. Menurut Anda, apakah gangguan DNS pada koneksi privat menjadi kendala ketika bekerja dari jarak jauh? Silakan bagikan pengalaman Anda tentang langkah pemeriksaan jaringan yang paling membantu.