OpenShell Secure Runtime Jadi Pendekatan Baru untuk Melindungi Sistem dari Aplikasi Berisiko

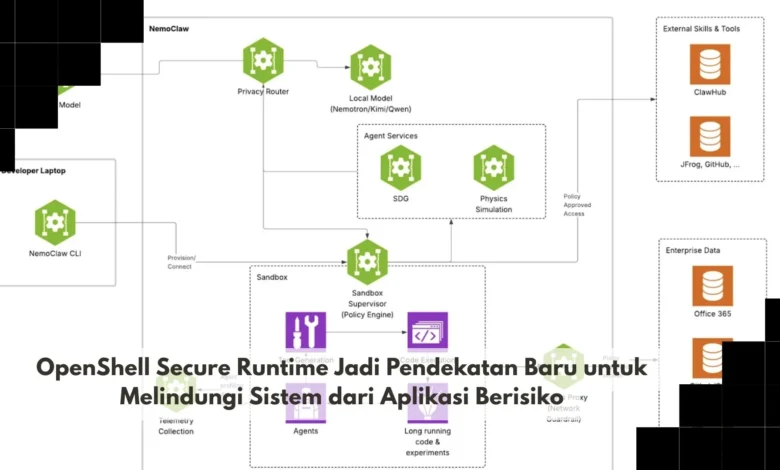
OpenShell Secure Runtime menjadi pendekatan menarik dalam perkembangan keamanan aplikasi modern karena berfokus pada cara menjalankan software di lingkungan yang lebih terkontrol. Ketika organisasi menggunakan semakin banyak aplikasi, tool otomatisasi, dan komponen dari berbagai sumber, risiko terhadap sistem juga ikut meningkat. Dalam perkembangan TEKNO, pendekatan runtime yang aman dapat membantu membatasi akses aplikasi, mengurangi dampak ketika terjadi kesalahan, serta memberikan kontrol lebih baik terhadap proses yang berjalan di dalam sebuah sistem.
OpenShell Secure Runtime Fokus Membatasi Risiko saat Aplikasi Berjalan
Keamanan aplikasi tidak hanya ditentukan ketika software pertama kali dipasang tetapi juga ketika program tersebut mulai dijalankan dan berinteraksi dengan sistem. Pendekatan secure runtime memungkinkan software dijalankan dalam lingkungan dengan batas yang lebih jelas sebelum berinteraksi dengan resource penting. Model keamanan seperti ini dapat menjadi berguna karena aplikasi masa kini sering mengandalkan berbagai paket eksternal dalam proses operasionalnya.
Isolasi runtime dapat membantu mengurangi area sistem yang terpengaruh ketika terjadi error atau perilaku aplikasi yang tidak sesuai. Pendekatan yang lebih selektif memungkinkan aplikasi hanya menggunakan resource yang benar benar dibutuhkan. Dalam perkembangan TEKNO keamanan modern, pendekatan isolasi dapat menjadi bagian dari strategi keamanan berlapis untuk menghadapi risiko software.
Pemisahan Proses Menjadi Dasar Perlindungan OpenShell Secure Runtime
Salah satu prinsip penting dalam secure runtime adalah memisahkan aplikasi dari bagian sistem yang tidak perlu diakses selama proses eksekusi. Apabila suatu aplikasi hanya membutuhkan akses terhadap folder tertentu, tidak selalu ada alasan untuk memberikan kemampuan membaca seluruh penyimpanan. Prinsip yang sama dapat diterapkan terhadap jaringan, perangkat, proses lain, maupun konfigurasi sistem.
Secure runtime tetap tidak menggantikan seluruh mekanisme keamanan namun dapat mempersempit ruang gerak aplikasi bermasalah. Aplikasi yang berjalan dengan hak terbatas memiliki ruang interaksi yang lebih kecil dibandingkan program dengan akses sistem secara luas. Untuk organisasi yang mengandalkan banyak aplikasi TEKNO, pemisahan runtime dapat membantu membuat pengelolaan keamanan menjadi lebih terarah.
Secure Runtime Mengatur Resource yang Bisa Digunakan Aplikasi
Pengelolaan permission berdasarkan kebutuhan membuat setiap aplikasi hanya memperoleh kemampuan yang diperlukan untuk menjalankan tugas. Aplikasi yang hanya membutuhkan koneksi ke satu layanan tidak harus memperoleh akses bebas terhadap seluruh jaringan. Data sensitif dan konfigurasi penting dapat dijauhkan dari aplikasi yang tidak memiliki alasan untuk menggunakannya.
Kontrol permission dapat memperkecil peluang software berinteraksi dengan bagian sistem yang tidak relevan. Pengelola sistem dapat lebih mudah mengetahui resource apa saja yang tersedia untuk masing masing aplikasi. Bagi tim TEKNO, mengetahui hak akses setiap aplikasi dapat membantu proses audit sekaligus mempermudah peninjauan konfigurasi keamanan.
Aplikasi Otomatis Membutuhkan Lingkungan Eksekusi yang Lebih Terkontrol
Perkembangan otomasi membuat semakin banyak tugas dijalankan oleh software tanpa campur tangan pengguna pada setiap langkah. Kondisi tersebut meningkatkan kebutuhan terhadap lingkungan eksekusi yang memiliki aturan akses jelas. Pembatasan runtime dapat membantu memastikan tugas otomatis tidak memperoleh akses lebih besar dibandingkan kebutuhan operasionalnya.
Pendekatan tersebut juga relevan bagi developer yang ingin menguji tool baru tanpa langsung memberikan akses penuh terhadap workstation atau server utama. Masalah dapat lebih mudah dikendalikan ketika software dijalankan dalam ruang dengan izin yang sudah ditentukan. Dalam ekosistem TEKNO, runtime terisolasi dapat membantu developer tetap produktif tanpa mengabaikan pengendalian risiko.
Aktivitas Aplikasi Perlu Dipantau selama Proses Eksekusi
Pembatasan aplikasi dapat memberikan manfaat lebih besar ketika administrator juga memiliki visibilitas terhadap aktivitas proses. Aktivitas proses dapat menjadi petunjuk untuk mengetahui apakah software bekerja berdasarkan fungsi yang diharapkan. Visibilitas tersebut juga dapat memudahkan proses investigasi ketika terjadi masalah karena tim memiliki lebih banyak konteks mengenai apa yang berlangsung.
Aturan akses tidak harus bersifat permanen karena kebutuhan sebuah software dapat berubah seiring pengembangan. Memberikan izin terlalu sempit dapat menghambat fungsi sedangkan izin terlalu luas dapat mengurangi manfaat isolasi. Dalam operasional TEKNO yang terstruktur, visibilitas dan pembaruan kebijakan membantu secure runtime tetap sesuai dengan kebutuhan operasional dan keamanan.
Kesimpulan Isolasi Aplikasi Menjadi Pendekatan Penting Keamanan Modern
OpenShell Secure Runtime menghadirkan pendekatan yang menekankan isolasi, pembatasan akses, dan pengelolaan lingkungan ketika sebuah aplikasi dijalankan. Penggunaan permission yang lebih selektif dapat membantu mengurangi ruang yang tersedia bagi aplikasi apabila terjadi kesalahan. Namun, secure runtime tetap sebaiknya digunakan sebagai bagian dari strategi keamanan berlapis bersama pembaruan software, autentikasi, enkripsi, monitoring, serta konfigurasi yang tepat.
Bagi dunia TEKNO, pertumbuhan software dan otomatisasi meningkatkan kebutuhan terhadap lingkungan eksekusi yang mudah dikendalikan. Secure runtime dapat menjadi salah satu pilihan untuk membantu tim menjaga batas antara aplikasi dan resource penting. Dengan konfigurasi yang tepat dan pengawasan berkelanjutan, isolasi runtime dapat membantu memperkuat ketahanan lingkungan software. Bagikan pandangan Anda mengenai penggunaan secure runtime dan terus ikuti perkembangan TEKNO untuk mengetahui pendekatan keamanan aplikasi berikutnya.