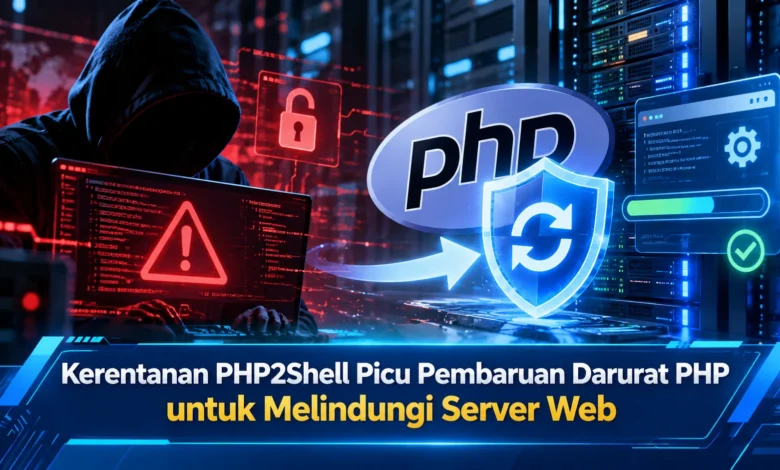
Dunia keamanan siber menghadapi ancaman serius setelah dua kerentanan kritis dalam bahasa pemrograman PHP ditemukan dan dikenal dengan nama PHP2Shell. Pada 21 Oktober 2026, pengembang PHP merilis pembaruan keamanan darurat untuk mengatasi celah yang memungkinkan penyerang menjalankan kode berbahaya pada server tanpa autentikasi. Kedua kerentanan tersebut memiliki tingkat keparahan 9,2 berdasarkan standar CVSS 4.0 dan berpotensi memengaruhi berbagai website yang menggunakan PHP. Perkembangan teknologi keamanan ini menjadi perhatian penting bagi administrator server, pengembang website, dan penyedia hosting karena pembaruan segera diperlukan untuk mengurangi risiko pengambilalihan sistem serta kebocoran informasi sensitif.
Kerentanan PHP2Shell Menjadi Ancaman Serius bagi Keamanan Server Web
PHP2Shell merupakan dua kerentanan keamanan kritis yang memengaruhi lingkungan server web. Celah perangkat lunak tersebut memiliki identifikasi CVE-2026-109618 serta CVE-2026-109619. Setiap kerentanan memiliki nilai CVSS 4.0 sebesar 9,2 yang menandakan ancaman serius terhadap sistem. Bahaya utamanya adalah potensi menjalankan perintah berbahaya dari luar server melalui pemrosesan permintaan HTTP tertentu. Apabila server masih menggunakan PHP terdampak, penyerang dapat mencoba serangan tanpa login.
Tim keamanan PHP menerbitkan pembaruan darurat pada 21 Oktober 2026 setelah menyiapkan patch untuk masalah keamanan. Respons keamanan tersebut menjadi prioritas administrator karena PHP merupakan bahasa pemrograman populer untuk server. Aplikasi web seperti Joomla dapat terdampak apabila menjalankan runtime PHP rentan. Perlu dipahami, kerentanan ini berada pada mesin PHP, bukan semata-mata akibat plugin website. Sebagai konsekuensinya, pembaruan plugin tidak menggantikan perbaikan runtime PHP.
Cara Dua Kerentanan PHP2Shell Mengancam Infrastruktur Website
Kerentanan pertama berkaitan dengan penanganan kondisi kehabisan memori dalam mesin pemrosesan bahasa PHP. Saat sistem mengalami kegagalan alokasi memori, informasi sementara dapat memiliki keadaan yang tidak lengkap. Masalah muncul ketika sistem menangani struktur yang belum terbentuk dengan benar. Kesalahan pengelolaan ini berpotensi mengganggu integritas proses. Apabila kelemahan berhasil dimanfaatkan, sistem bisa dipaksa mengeksekusi instruksi berbahaya.
CVE-2026-109619 berkaitan dengan penggunaan keadaan internal yang sudah tidak valid. Ketika PHP menangani aktivitas server, sebagian keadaan internal yang seharusnya dibersihkan dapat tetap tersimpan meskipun alokasi terkait telah dilepaskan. Apabila pekerja server mengakses informasi yang sudah tidak valid, gangguan keamanan dapat terjadi. Sepasang kerentanan ini menunjukkan risiko kesalahan pemrosesan tingkat rendah. Walaupun PHP banyak digunakan untuk pengembangan aplikasi, rangkaian pemrosesan dasarnya harus dirancang secara aman.
Serangan Remote Code Execution Dapat Membahayakan Data Server
Remote Code Execution atau RCE merupakan salah satu risiko keamanan paling serius. Jika sistem benar-benar berhasil ditembus, kode berbahaya dapat dieksekusi dalam lingkungan terdampak. Cakupan penyalahgunaan dipengaruhi tingkat kewenangan layanan yang diserang. Pada server dengan pengaturan keamanan lemah, informasi sensitif dapat terancam. Untuk menggambarkan potensi dampaknya, aplikasi administrasi bisnis dapat mengalami gangguan operasional apabila lingkungan server berhasil disalahgunakan.
Tidak terbatas pada risiko kebocoran informasi, penyalahgunaan sistem bisa menyebabkan gangguan operasional. Jika layanan terganggu, pelanggan dapat kesulitan menggunakan layanan. Bagi pengelola bisnis online, masalah keamanan berisiko menurunkan kepercayaan. Namun, instalasi rentan belum tentu sudah mengalami kompromi. Analisis aktivitas server tetap menjadi dasar penilaian kemungkinan insiden. Pendekatan tersebut mempermudah penanganan berdasarkan temuan nyata.
Versi PHP Terbaru Menutup Dua Kerentanan Keamanan Kritis
Untuk menangani kedua kerentanan, pengembang PHP menyediakan rilis resmi yang telah mendapatkan patch. Versi yang direkomendasikan adalah PHP 8.5.12, PHP 8.4.27, PHP 8.3.36, dan PHP 8.2.35. Masing-masing pembaruan ditujukan untuk memperbaiki dua celah awal PHP2Shell. Administrator instalasi PHP terdampak perlu memprioritaskan pemasangan patch, terutama apabila layanan menerima permintaan dari jaringan publik. Pembaruan tersebut harus dipastikan terpasang pada lingkungan produksi, bukan terbatas pada plugin maupun tema.
Untuk PHP 8.1 dan versi lebih lama, situasinya membutuhkan perhatian tambahan. Cabang PHP yang telah mencapai akhir masa dukungan berada di luar siklus dukungan keamanan resmi. Di sisi lain, beberapa vendor distribusi Linux dapat menyediakan paket keamanan khusus. Pengembang inti turut menerbitkan backport dasar untuk sejumlah rilis yang tidak lagi didukung. Namun, migrasi ke versi yang didukung tetap dianjurkan.
Pencegahan Serangan PHP2Shell Melalui Pembaruan dan Pengawasan Server
Tindakan awal pengamanan adalah mengidentifikasi seluruh instalasi PHP. Inventarisasi perlu meliputi website publik, aplikasi internal, serta komponen pihak ketiga. Hal ini penting karena sebuah organisasi dapat menggunakan PHP tanpa menyadarinya. Setelah versi diketahui, administrator harus memilih patch yang sesuai dengan lingkungan server. Sebagai persiapan pemeliharaan, cadangan konfigurasi dan data penting sebaiknya tersedia. Sesudah proses pembaruan, layanan PHP perlu dimuat ulang atau dijalankan kembali.
Ketika server tidak bisa segera diperbarui, pengembang PHP menyediakan langkah mitigasi sementara. Untuk CVE-2026-109618, perubahan batas memori dapat membantu menghambat kondisi eksploitasi khusus. Pengendalian volume data yang diterima juga berperan dalam membatasi permintaan berisiko. Sementara itu, pengaturan session.upload_progress.enabled=0 membantu menghambat salah satu jalur yang diketahui. Perlu ditegaskan, tidak satu pun mitigasi ini menggantikan patch. Karena itu, instalasi patch tidak boleh ditunda tanpa alasan kuat.
Selain menerapkan patch, administrator sebaiknya memeriksa catatan aktivitas PHP. Kegiatan pemantauan tersebut bertujuan mengenali aktivitas tidak biasa. Indikator yang membutuhkan perhatian meliputi peluncuran shell secara tidak terduga, lalu lintas eksternal yang menyimpang, serta perubahan file tanpa alasan jelas. Apabila ditemukan indikasi kompromi, sistem sebaiknya diisolasi sesuai prosedur respons insiden. Respons keamanan yang dilakukan harus mempertimbangkan pergantian kredensial yang terdampak sesuai kondisi keamanan sebenarnya.
Ancaman PHP2Shell Menegaskan Pentingnya Keamanan Server Web
Kemunculan PHP2Shell menunjukkan kebutuhan mendesak dalam menjaga keamanan teknologi server. Kerentanan yang ditemukan berpotensi membuka akses kode jarak jauh sehingga perbaikan runtime menjadi tindakan penting. Sebagai perkembangan keamanan tambahan, pada 23 Oktober 2026 pengembang PHP mengungkap skenario lanjutan pada fitur kemajuan unggahan sesi yang tercatat dengan nomor CVE-2026-115560. Pada aplikasi dengan kombinasi pengaturan khusus, pengguna perlu mempertimbangkan mitigasi sesi sesuai panduan resmi sampai patch berikutnya diterbitkan. Dengan pengelolaan yang disiplin, risiko serangan dapat ditekan. Menurut Anda, apakah pemantauan aktivitas server sudah menjadi prioritas dalam pengelolaan website?