Era Agent Governance Runtime Dimulai, Pengawasan AI Beralih dari Kebijakan ke Eksekusi Langsung

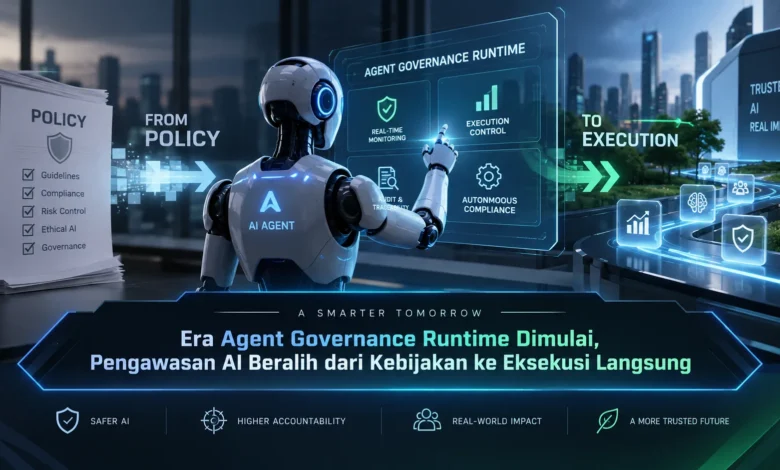
Perkembangan AI agent membawa perubahan besar pada cara sistem kecerdasan buatan digunakan dalam lingkungan digital. AI kini tidak hanya menghasilkan jawaban, tetapi juga dapat memilih tool, mengakses data, merencanakan langkah, dan menjalankan tindakan secara lebih mandiri. Kondisi tersebut membuat pengawasan berbasis kebijakan saja mulai perlu dilengkapi dengan kontrol yang aktif selama proses berlangsung. Agent Governance Runtime hadir sebagai pendekatan penting dalam perkembangan TEKNOLOGI karena pengawasan dapat dilakukan tepat ketika agent mencoba menjalankan suatu tindakan.
Governance AI Memasuki Tahap Runtime yang Lebih Aktif
Agent Governance Runtime menghadirkan mekanisme kontrol yang tetap aktif selama agent melakukan pekerjaannya. Jika sebelumnya kebijakan banyak ditentukan sebelum agent dijalankan, runtime governance menambahkan evaluasi pada saat tindakan benar benar diminta.
Pendekatan ini semakin relevan ketika agent memperoleh kemampuan menyelesaikan banyak langkah secara mandiri. Agent dapat bergerak dari analisis menuju eksekusi melalui sejumlah tool dan resource. Dalam lingkungan seperti ini, kontrol yang aktif selama proses menjadi semakin bernilai.
Aturan Governance Bergerak dari Dokumen Menuju Eksekusi
Aturan governance tetap dibutuhkan untuk mendefinisikan apa yang boleh dan tidak boleh dilakukan. Namun, kebijakan yang hanya tersimpan sebagai konfigurasi belum tentu cukup menghadapi setiap situasi runtime. Karena itu, kebijakan perlu diterjemahkan menjadi kontrol yang benar benar dapat diterapkan.
Mesin kebijakan dapat menilai tindakan AI menggunakan informasi yang tersedia pada saat runtime. Konteks identitas, resource yang dituju, tool yang digunakan, serta dampak tindakan dapat dipertimbangkan sebelum suatu operasi diizinkan. Model seperti ini membuat kontrol TEKNOLOGI AI dapat mengikuti kondisi aktual.
Least Privilege Membantu Membatasi Otonomi Agent
Pengelolaan permission semakin penting ketika AI memiliki kemampuan menggunakan resource eksternal. Permission permanen yang berlebihan dapat meningkatkan ruang tindakan agent. Karena itu, hak akses minimum dapat digunakan sebagai fondasi keamanan agent.
Runtime governance dapat membuat permission menjadi lebih kontekstual. Jika agent hanya perlu membaca informasi, maka akses yang memiliki dampak lebih besar dapat dinonaktifkan. Ketika AI mencoba menjalankan fungsi dengan privilege lebih tinggi, runtime dapat mengevaluasi permintaan berdasarkan policy.
AI Otonom Tidak Harus Bebas Menggunakan Semua Tool
Integrasi tool memungkinkan AI melakukan pekerjaan yang sebelumnya membutuhkan interaksi manual. Agent dapat terhubung dengan database, aplikasi bisnis, layanan komunikasi, penyimpanan file, dan API. Namun, tidak seluruh fungsi memiliki dampak yang sama.
Sistem governance dapat melakukan validasi tepat ketika agent mencoba menggunakan fungsi tertentu. Tool dengan risiko rendah dapat diizinkan secara otomatis, sedangkan tool sensitif dapat membutuhkan validasi tambahan. Melalui mekanisme seperti ini, agent dapat bekerja secara fleksibel tetapi tetap berada dalam ruang yang ditentukan.
Human Approval Menjadi Pengaman untuk Keputusan Sensitif
Tidak seluruh tindakan AI perlu diperlakukan dengan tingkat pengawasan yang sama. Operasi sederhana dapat diberikan otonomi lebih besar, sementara keputusan sensitif dapat membutuhkan konfirmasi manusia.
Dalam penggunaan praktis, AI dapat menganalisis dokumen tanpa persetujuan namun memerlukan konfirmasi sebelum mengubah informasi penting. Strategi berbasis risiko seperti ini dapat membuat otomatisasi tetap berjalan sambil mempertahankan kontrol. Dalam sistem TEKNOLOGI otonom, pengawasan manusia dapat difokuskan pada keputusan yang benar benar membutuhkan perhatian.
Audit Trail Membantu Melacak Setiap Tindakan Agent
Kontrol AI selama runtime juga membutuhkan visibilitas terhadap apa yang dilakukan agent. Setiap tool call, akses resource, perubahan permission, dan hasil operasi dapat dicatat. Logging seperti ini membantu organisasi memperoleh gambaran lebih jelas mengenai perilaku agent.
Observability juga memungkinkan pola aktivitas yang tidak biasa ditemukan lebih cepat. Jika AI mencoba menggunakan tool sensitif secara berulang, aktivitas tersebut dapat ditandai untuk evaluasi. Visibilitas seperti ini membuat pengawasan AI menjadi lebih transparan.
Pengawasan Langsung Membentuk AI yang Lebih Terkendali
Ketika kemampuan otonomi agent meningkat kebutuhan terhadap pengawasan runtime juga ikut bertambah. Agent masa depan dapat menjalankan rangkaian tugas panjang dengan banyak keputusan. Pada kondisi seperti ini, governance perlu hadir sepanjang siklus eksekusi.
Kombinasi kebijakan dinamis, permission minimum, pembatasan tool, persetujuan manusia, serta monitoring dapat membentuk sistem governance yang lebih menyeluruh. Pada ekosistem TEKNOLOGI agentic, runtime governance berpotensi menjadi fondasi penting bagi penggunaan AI otonom.
Penutup
Perkembangan runtime governance memperlihatkan bagaimana kontrol AI mulai bergerak dari tahap perencanaan menuju tindakan nyata. Dengan penerapan policy engine, access control, tool governance, audit trail, dan human in the loop, AI agent dapat memperoleh otonomi tanpa kehilangan batas yang diperlukan. Di tengah kemajuan TEKNOLOGI berbasis AI otonom, kemampuan mengendalikan tindakan secara langsung dapat menjadi unsur penting dalam penerapan AI. Anda dapat ikut berdiskusi mengenai masa depan governance untuk AI otonom agar diskusi tentang keseimbangan antara otonomi dan pengawasan semakin bermanfaat.