Trusted Execution Environment Makin Penting di Era AI, Begini Cara TEE Menjaga Data Sensitif di Dalam Hardware

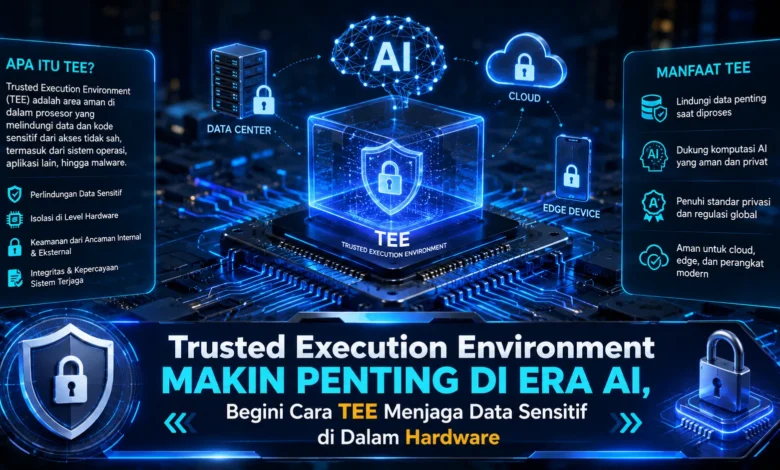
Trusted Execution Environment atau TEE semakin mendapat perhatian ketika penggunaan kecerdasan buatan membutuhkan pemrosesan data dalam jumlah besar, termasuk informasi yang bersifat sensitif. TEE menciptakan area eksekusi yang terisolasi di dalam hardware sehingga kode dan data tertentu dapat diproses dengan perlindungan tambahan. Dalam perkembangan TEKNOLOGI AI, pendekatan ini menjadi semakin relevan karena keamanan tidak hanya dibutuhkan saat data disimpan atau dikirim, tetapi juga ketika informasi sedang digunakan oleh sistem.
Trusted Execution Environment Membuat Area Pemrosesan Lebih Terisolasi
TEE menjadi lingkungan khusus pada sistem komputasi yang dibuat untuk mengisolasi aktivitas komputasi tertentu terhadap lingkungan komputasi umum. Dalam area TEE, program dan data mampu digunakan melalui lapisan isolasi yang dirancang secara khusus.
Konsep TEE memberikan perlindungan tambahan ketika disandingkan dengan kontrol aplikasi konvensional. Isolasi yang diterapkan melalui perangkat keras mampu membantu perlindungan eksekusi, sehingga proses yang tidak berwenang tidak sembarangan memodifikasi data yang sedang digunakan. Struktur semacam ini membuat TEKNOLOGI TEE kian relevan pada keamanan komputasi modern.
Pemrosesan Data Aktif Mendapat Lapisan Keamanan Tambahan
Pengamanan data digital sering dibahas dalam berbagai tahapan. Informasi dapat dijaga ketika berada dalam kondisi tidak aktif melalui perlindungan kriptografi. Apabila data bergerak melalui jaringan, protokol keamanan turut dimanfaatkan guna meminimalkan potensi paparan informasi.
Masalah menjadi berbeda ketika informasi harus diproses melalui aplikasi. Dalam kondisi tersebut, informasi berada pada fase pemrosesan. TEE dapat berperan dalam menyediakan area terisolasi supaya data penting tetap terjaga ketika AI melakukan pemrosesan.
TEE Menjadi Semakin Relevan untuk Sistem Kecerdasan Buatan
Perkembangan sistem cerdas menjadikan volume informasi yang dianalisis terus meningkat. Sejumlah aplikasi kecerdasan buatan mampu menganalisis dataset sensitif guna membuat prediksi yang sesuai kebutuhan. Ketika semakin sensitif informasi yang diproses, akan semakin penting pula prioritas pada keamanan data aktif.
Trusted Execution Environment bisa digunakan untuk mendukung pemrosesan operasi sensitif melalui area hardware yang terlindungi. Mekanisme semacam ini berpotensi meminimalkan kemungkinan interaksi atas kode tertentu melalui komponen sistem lain. Pada ekosistem TEKNOLOGI AI, kemampuan semacam ini dapat berfungsi sebagai lapisan keamanan penting.
Perlindungan Berbasis Perangkat Keras Menjadi Fondasi TEE
Satu dari ciri penting Trusted Execution Environment ialah dukungan yang berada di tingkat perangkat keras. Hardware mampu membantu memisahkan akses pada area data yang digunakan oleh TEE. Melalui kontrol tersebut, informasi mampu dipertahankan pada area terisolasi.
Pendekatan berbasis hardware memberikan mekanisme lain melengkapi kontrol sistem operasi. Tujuannya bukan sekadar mengandalkan satu lapisan, tetapi mengembangkan isolasi yang lebih terstruktur. Pendekatan tersebut mampu membantu perlindungan dan validitas informasi dan proses yang dieksekusi di dalam TEE.
Verifikasi TEE Menambah Kepercayaan Sebelum Data Diproses
Bersama dengan perlindungan hardware, mekanisme attestation bisa digunakan sebagai bagian penting untuk lingkungan eksekusi tepercaya. Proses verifikasi dapat membantu memeriksa kondisi area pemrosesan sebelum kemudian informasi sensitif digunakan di dalamnya.
Mekanisme tersebut membantu kepercayaan antara pemilik data dengan platform komputasi. Walaupun begitu, perlindungan hardware tetap perlu diterapkan bersama dengan manajemen akses, pemantauan, serta praktik keamanan yang menyeluruh. Pengamanan yang matang tetap membutuhkan lebih dari satu lapisan.
Kesimpulan Cara TEE Menjaga Data Sensitif di Hardware
Lingkungan eksekusi tepercaya semakin berkembang sebagai mekanisme tambahan untuk pengamanan data modern. Menggunakan lingkungan terpisah, TEE bisa membantu mengamankan materi sensitif ketika diproses. Kemampuan ini menjadi semakin penting seiring kecerdasan buatan menganalisis lebih banyak informasi penting.
Dalam perkembangannya, TEE bukan pengganti seluruh mekanisme keamanan. Perlindungan data dapat berjalan lebih menyeluruh jika TEE diterapkan bersama menggunakan kontrol akses, validasi sistem, serta pemantauan. Apabila seluruh kontrol tersebut dikelola secara matang, TEKNOLOGI TEE berpotensi menjadi komponen utama dalam confidential computing. Menurut Anda, seberapa penting TEE mampu berkembang untuk mengamankan komputasi modern di masa depan? Sampaikan opini Anda dan ikuti inovasi TEKNOLOGI confidential computing berikutnya.