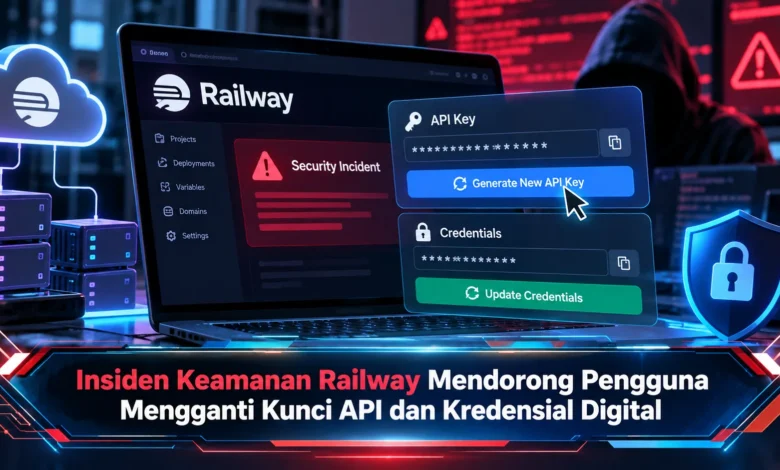
Insiden keamanan yang menimpa platform cloud Railway pada Oktober 2026 menjadi perhatian penting bagi pengembang aplikasi dan pengguna layanan digital. Railway mengungkapkan adanya akses tidak sah terhadap sebagian sistem internal yang menyimpan environment variables, termasuk informasi sensitif seperti kunci API dan kredensial database. Perusahaan kemudian meminta pengguna mengganti kredensial yang tersimpan sebagai tindakan pencegahan. Berdasarkan laporan awal, dampaknya diperkirakan mencakup sebagian workspace, sementara penyelidikan masih berlangsung. Peristiwa ini menunjukkan bahwa perkembangan TEKNOLOGI cloud computing harus diimbangi dengan perlindungan informasi autentikasi, pemantauan aktivitas, serta pengelolaan akses yang lebih ketat.
Railway Mengungkap Insiden Keamanan yang Melibatkan Kredensial Pengguna
Gangguan perlindungan sistem yang diungkapkan Railway memunculkan perhatian serius dalam ekosistem pengembangan aplikasi. Railway merupakan layanan deployment berbasis cloud yang memungkinkan aplikasi dipublikasikan melalui internet. Melalui pemberitahuan keamanan, Railway mengungkap akses oleh pihak yang tidak berwenang pada komponen platform yang menyimpan konfigurasi pengguna. Serangan yang teridentifikasi berhubungan dengan penyimpanan environment variables. Temuan tersebut memunculkan kemungkinan paparan kredensial, terutama karena sejumlah layanan menyimpan data autentikasi dalam environment variables.
Berdasarkan penyelidikan sementara perusahaan, aktivitas serangan terjadi dalam rentang 20 sampai 22 Oktober 2026. Pihak pengembang mengidentifikasi aktivitas penyerangan yang berkelanjutan dan menjalankan pemeriksaan terhadap sistem yang terdampak. Ketika evaluasi keamanan dilakukan, ditemukan bahwa pelaku berhasil memasuki sebagian sistem Railway dan mungkin mendapatkan data autentikasi pengguna. Railway kemudian membatasi penerapan versi aplikasi baru sambil menjalankan pemulihan sistem. Walaupun beberapa fungsi pengembangan terganggu, aplikasi pengguna yang sudah berjalan tidak mengalami penghentian layanan secara menyeluruh.
Risiko Kebocoran Kredensial Digital pada Platform Cloud
Elemen konfigurasi yang berkaitan dengan insiden adalah environment variables yang membantu mengatur berbagai kebutuhan perangkat lunak. Pada aplikasi berbasis cloud, variabel tersebut mungkin berisi data akses penting seperti token autentikasi, database password, dan secret aplikasi. Data konfigurasi sensitif ini digunakan untuk mendukung komunikasi antara aplikasi dengan layanan eksternal. Dalam penerapan praktis, sebuah aplikasi dapat menggunakan kunci API untuk mengakses model AI. Apabila informasi tersebut bocor, pelaku mungkin menyalahgunakan layanan yang terhubung sesuai kemampuan autentikasi yang diberikan.
Dalam insiden yang sedang diselidiki, penyerang menjangkau informasi konfigurasi dalam bentuk terenkripsi. Akan tetapi, investigasi menunjukkan bahwa pelaku dapat membuka sejumlah kredensial tertentu. Kondisi tersebut membuat perlindungan data membutuhkan tindakan tambahan. Berdasarkan analisis awal, paling banyak 1,85 persen workspace berpotensi mengalami paparan sebagian variabel, atau sekitar 100.000 workspace. Estimasi tersebut bukan berarti seluruh workspace mengalami pencurian data. Railway juga membedakan penyusupan sistem internal dari pengambilalihan akun pengguna. Kendati tidak semua pengguna dipastikan terkena dampak, penggantian kredensial dipandang penting selama evaluasi keamanan berlangsung.
Serangan Diduga Menargetkan Kunci API Penyedia Kecerdasan Buatan
Salah satu temuan menarik adalah indikasi tujuan serangan yang mengarah pada kunci API layanan AI. Dari pemeriksaan aktivitas penyerang, pelaku tampaknya menargetkan kredensial layanan AI. Token yang menjadi sasaran memungkinkan permintaan terhadap model AI sesuai ketentuan penyedia layanan. Ketika jatuh ke tangan pihak tidak berwenang, kredensial tersebut dapat dimanfaatkan untuk menjalankan permintaan API. Untuk membatasi dampak potensial, pengelolaan kunci API membutuhkan perhatian lebih dalam pengembangan aplikasi.
Dalam laporan awalnya, perusahaan menjelaskan, serangan tersebut diperkirakan melibatkan usaha memperoleh informasi dari model kecerdasan buatan. Teknik distilasi model merupakan metode melatih model menggunakan keluaran sistem berbeda. Pada kegiatan penelitian berizin, metode tersebut memiliki manfaat bagi optimasi kecerdasan buatan. Namun, penggunaan kredensial curian untuk menghasilkan permintaan model tanpa izin dapat menimbulkan kerugian bagi pemilik akun. Kendati arah investigasinya cukup jelas, tujuan akhir pelaku belum seluruhnya dapat dipastikan secara independen.
Langkah Mengganti Kunci API dan Kredensial setelah Insiden Railway
Untuk mengurangi kemungkinan penyalahgunaan kredensial, Railway merekomendasikan seluruh pengguna terdahulu melakukan rotasi informasi sensitif. Proses pembaruan kunci keamanan berarti membuat kredensial baru dan mencabut yang lama. Untuk memulai proses tersebut, pengguna sebaiknya memeriksa daftar konfigurasi rahasia. Komponen autentikasi yang perlu mendapatkan perhatian mencakup informasi autentikasi database, registri privat, dan penyedia cloud. Sesudah kredensial diidentifikasi, pengguna dapat membuat kunci baru melalui layanan masing-masing. Dengan cara tersebut, penggantian lebih mudah dikendalikan.
Sesudah informasi autentikasi diperbarui, pengguna perlu memasukkannya ke konfigurasi Railway. Sesudah konfigurasi disimpan, pastikan aplikasi memiliki akses melalui kredensial pengganti. Apabila diperlukan, pengguna dapat menjalankan redeployment. Sesudah layanan dipastikan berjalan normal, kredensial lama harus dicabut atau dinonaktifkan. Urutan tindakan tersebut mengurangi kemungkinan gangguan aplikasi. Meski proses pergantian terlihat sederhana, pengguna harus mengidentifikasi aplikasi lain yang menggunakan kunci sama agar tidak menimbulkan kegagalan autentikasi.
Strategi Perlindungan API Database dan Akses Developer
Selain mengganti kredensial, pengguna Railway perlu memeriksa aktivitas layanan yang terhubung. Langkah investigasi mandiri ini bertujuan menemukan pola akses mencurigakan. Dalam situasi tertentu, pengembang dapat memeriksa lonjakan permintaan API yang tidak berkaitan dengan aktivitas aplikasi. Apabila terdapat indikasi penyalahgunaan, pengguna sebaiknya menonaktifkan akses yang berisiko. Railway sendiri, juga menyarankan pemeriksaan audit log GitHub serta evaluasi log layanan penyimpanan image. Langkah tambahan ini mendukung penanganan risiko pada layanan terintegrasi.
Sebagai strategi pencegahan berikutnya, pengembang dianjurkan memberikan izin minimum kepada setiap kredensial. Prinsip tersebut mencegah token memiliki kemampuan berlebihan. Misalnya, aplikasi yang digunakan untuk menampilkan informasi tidak harus memperoleh izin administrasi penuh. Selain itu, layanan database dianjurkan membatasi koneksi dari sumber yang dipercaya. Penerapan secret management yang terpusat juga dapat menyederhanakan proses rotasi. Dengan kombinasi tersebut, aplikasi dapat mengurangi risiko akibat kebocoran kredensial.
Kesimpulan: Insiden Railway Menjadi Pengingat Penting Keamanan Digital
Peristiwa penyusupan sistem internal Railway memperlihatkan pentingnya keamanan infrastruktur cloud. Meskipun investigasi memperkirakan paparan pada kelompok pengguna tertentu, perusahaan tetap menganjurkan penggantian kredensial sensitif. Tindakan perlindungan ini bertujuan mengurangi risiko penyalahgunaan akses. Tidak hanya melakukan rotasi kredensial, pemantauan audit log, pembatasan izin, dan pengelolaan rahasia secara terpusat mendukung perlindungan aplikasi jangka panjang. Insiden yang sedang ditangani juga mengingatkan bahwa keamanan cloud membutuhkan tanggung jawab bersama. Dari sudut pandang Anda, apakah pengelolaan akses menjadi tantangan terbesar dalam keamanan cloud? Ceritakan pengalaman Anda mengenai langkah pencegahan terhadap penyalahgunaan API.