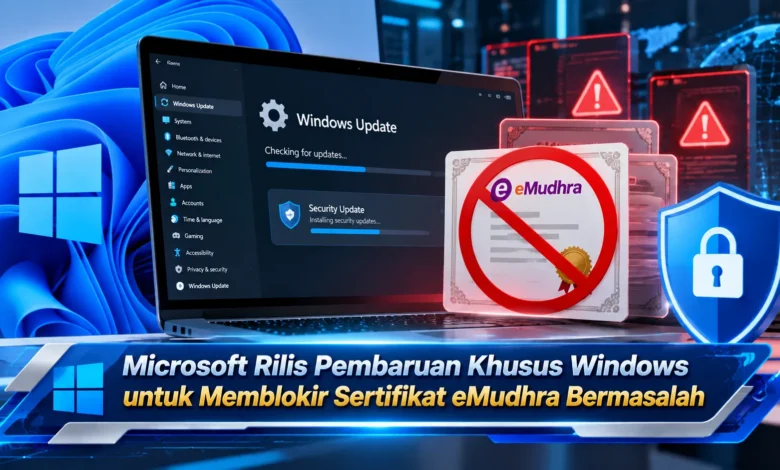
Microsoft merilis pembaruan khusus Windows pada 26 Oktober 2026 untuk memperkuat perlindungan terhadap sertifikat digital yang berkaitan dengan masalah keamanan eMudhra. Pembaruan di luar jadwal rutin atau out-of-band ini ditujukan terutama bagi perangkat yang tidak menerima perubahan daftar sertifikat tepercaya secara otomatis. Langkah tersebut menyusul temuan delapan kunci privat otoritas sertifikat perantara eMudhra yang berpotensi disalahgunakan untuk membuat sertifikat palsu. Dalam dunia TEKNOLOGI keamanan siber, kejadian ini menjadi perhatian karena sertifikat digital berperan penting dalam memverifikasi identitas situs web, melindungi komunikasi terenkripsi, dan memastikan perangkat lunak berasal dari penerbit yang dipercaya.
Pembaruan Khusus Windows Menangani Masalah Sertifikat eMudhra
Peluncuran pembaruan khusus Windows menjadi langkah penting dari Microsoft dalam memperkuat perlindungan sistem operasi. Rilis di luar jadwal rutin tersebut dirancang guna memperbarui informasi sertifikat akar dalam sistem operasi. Langkah ini dilakukan menyusul risiko keamanan dalam hierarki sertifikat eMudhra. Sebagai penyedia sistem operasi, Microsoft menyediakan sistem untuk memperbarui daftar otoritas sertifikat. Saat kelemahan keamanan teridentifikasi, daftar sertifikat dapat disesuaikan agar sistem tidak lagi mempercayai sertifikat terdampak secara otomatis.
Sebagai respons awal, perusahaan menjalankan langkah perlindungan melalui daftar sertifikat terlarang. Melalui pembaruan yang diterbitkan pada 20 Oktober 2026, perusahaan menyesuaikan Windows Disallowed Certificate Trust List untuk mencegah kepercayaan terhadap sertifikat perantara terdampak. Dalam pengembangan respons keamanan, pada 26 Oktober 2026 Microsoft merilis pembaruan tambahan yang menghapus tujuh sertifikat dari daftar kepercayaan Windows. Ketujuh sertifikat tersebut terdiri atas enam sertifikat akar eMudhra G3 dan satu sertifikat cross-sign AAA Certificate Services. Pembaruan ini memiliki cakupan berbeda dibandingkan tindakan awal terhadap otoritas sertifikat perantara.
Masalah Sertifikat eMudhra Berpotensi Mengancam Identitas Digital
Temuan yang menjadi perhatian muncul akibat delapan kunci privat milik otoritas sertifikat perantara eMudhra yang diketahui memiliki nilai sangat lemah. Kunci privat tersebut digunakan dalam mekanisme penandatanganan sertifikat. Berdasarkan klasifikasi komponen bermasalah, enam terkait dengan autentikasi komunikasi terenkripsi, sedangkan dua lainnya berkaitan dengan penandatanganan kode. Masalah kriptografi ini dapat membuka peluang bagi pihak tidak berwenang mengetahui informasi rahasia penandatanganan. Jika dimanfaatkan oleh penyerang, informasi tersebut berpotensi memungkinkan penandatanganan konten yang tampak terpercaya.
Pada sistem komunikasi modern, sertifikat digunakan untuk membantu memastikan keaslian server dan mendukung perlindungan pertukaran informasi. Apabila kunci penandatanganan tidak lagi aman, risiko pemalsuan sertifikat menjadi perhatian. Dalam skenario penyalahgunaan, penyerang dapat berusaha menghasilkan sertifikat yang terlihat berasal dari otoritas yang dipercaya. Hasil penandatanganan tidak sah itu mungkin digunakan untuk memfasilitasi penipuan koneksi. Meskipun dampak potensialnya serius, kemungkinan penyalahgunaan tidak otomatis membuktikan adanya serangan. Dengan mempertimbangkan fakta tersebut, pembaruan kepercayaan tetap penting tanpa menganggap semua sistem telah berhasil diserang.
Memahami Certificate Trust List dan Hierarki Sertifikat
Dalam menjelaskan perubahan keamanan ini, administrator sebaiknya mengetahui struktur kepercayaan sertifikat digital. Sertifikat root digunakan sebagai titik kepercayaan dalam hierarki sertifikat. Di sisi lainnya, sertifikat intermediate menjadi perantara penandatanganan. Ketika sebuah situs menggunakan HTTPS, sistem menelusuri jalur kepercayaan sertifikat menuju sertifikat akar yang diakui. Ketika rantai validasi tidak memenuhi persyaratan, koneksi dapat ditandai bermasalah. Melalui pemeriksaan berlapis ini, Windows mampu mengevaluasi validitas identitas digital.
Pembaruan kepercayaan digital tersebut mencakup dua tindakan berbeda. Pada langkah awal, Microsoft memasukkan delapan intermediate CA terdampak ke daftar terlarang. Kedua, perusahaan mengubah status kepercayaan tujuh sertifikat terkait dari daftar tepercaya Windows. Dua bentuk perlindungan ini menangani tingkat kepercayaan berlainan. Pemblokiran sertifikat perantara berfokus pada kunci yang diketahui bermasalah. Sementara itu, penghapusan sertifikat akar mengubah dasar validasi sejumlah sertifikat turunan. Karena itu, administrator sebaiknya memeriksa sertifikat yang digunakan organisasi sebelum menentukan tindakan kompatibilitas.
Microsoft Menyediakan Paket KB untuk Sistem yang Tidak Menerima Update Otomatis
Update khusus yang diterbitkan Microsoft dirancang untuk membantu perangkat yang tidak menerima pembaruan sertifikat otomatis. Lingkungan yang menjadi sasaran mencakup komputer terisolasi serta komputer yang tidak dapat mengakses layanan certificate update. Pada perangkat Windows 11 generasi terkait, Microsoft menghadirkan KB5134133. Di sisi lain, Windows 11 versi 26H1 menggunakan KB5134134, sedangkan Windows 11 versi 23H2 menerima KB5134130. Bagi sistem operasi Windows 10 yang didukung, nomor pembaruannya mengikuti jenis sistem. Perbedaan tersebut membuat pemeriksaan kompatibilitas penting agar proses pemasangan dapat dilakukan secara benar.
Dalam lingkungan perusahaan, penerapan update Windows dapat dilakukan melalui Microsoft Update Catalog dan mekanisme distribusi pembaruan yang sesuai. Administrator IT perlu memeriksa versi Windows yang digunakan sebelum mengunduh paket. Sebagai contoh, KB5134133 disediakan sebagai paket cumulative update, sehingga administrator harus memeriksa prasyarat pembaruan. Pengembang Windows menghadirkan pembaruan untuk Windows Server dan sejumlah edisi Windows 10 Enterprise LTSC. Namun demikian, setiap sistem memiliki kebutuhan pembaruan yang berbeda. Dengan mempertimbangkan hal tersebut, pengguna sebaiknya mengikuti panduan resmi sesuai versinya.
Perubahan Trust List Windows Meluas ke Ekosistem Browser Microsoft
Selain Windows, Microsoft mengembangkan perlindungan khusus untuk Microsoft Edge dan WebView2. Microsoft dalam langkah pengamanannya memperbarui CRLSet untuk menghentikan kepercayaan terhadap sertifikat terkait. Perlindungan browser ini menggunakan mekanisme pembaruan internal browser sehingga pemasangan manual browser tidak selalu diperlukan. Sebagai lanjutan pengendalian kepercayaan, Microsoft menjadwalkan penghapusan tujuh sertifikat terkait dari daftar kepercayaan Edge pada 27 Oktober 2026. Perubahan kepercayaan browser ini membantu menyesuaikan validasi sertifikat pada layanan browser terkait.
Perubahan status sertifikat mungkin mengubah perilaku sistem yang menggunakan rantai sertifikat terkait. Ketika sistem perusahaan mengandalkan rantai kepercayaan yang mencakup root yang dihapus, pengguna mungkin menerima peringatan sertifikat. Kondisi tersebut tidak otomatis menunjukkan gangguan perangkat keras, melainkan mungkin merupakan akibat perlindungan sertifikat terbaru. Untuk mengatasinya, administrator dapat memeriksa rantai kepercayaan yang digunakan kemudian mengganti sertifikat yang terdampak. Microsoft juga mengingatkan bahwa pemulihan sertifikat lama memerlukan pertimbangan keamanan. Oleh sebab itu, keamanan harus menjadi prioritas.
Kesimpulan Pembaruan Windows untuk Sertifikat eMudhra
Jika melihat rangkaian pembaruan Microsoft, penanganan sertifikat eMudhra menunjukkan respons terhadap ancaman keamanan digital dalam memperkuat perlindungan komunikasi terenkripsi. Temuan delapan kunci privat perantara menyebabkan perlunya pengendalian kepercayaan terhadap otoritas terkait. Tindakan tambahan pada 26 Oktober 2026 memberikan pengendalian lebih luas terutama bagi komputer dalam jaringan terisolasi. Melalui distribusi paket yang sesuai, perangkat yang memenuhi syarat dapat memperoleh daftar kepercayaan terbaru.
Dalam perkembangan TEKNOLOGI keamanan siber, pengelolaan identitas kriptografi menjadi semakin penting. Permasalahan kunci privat tersebut menggambarkan pentingnya kepercayaan digital membutuhkan pemeriksaan berlapis. Di kalangan pengelola perangkat komputer, memastikan status sertifikat selalu diperbarui dapat membantu mengurangi risiko. Di samping memperbarui perangkat, organisasi perlu mengidentifikasi ketergantungan sertifikat agar perubahan sertifikat tidak mengganggu operasi penting. Bagaimana pendapat Anda, apakah pengelolaan sertifikat berbasis kebijakan keamanan sudah mendapatkan perhatian yang memadai dalam pengelolaan komputer perusahaan? Anda dapat membagikan pengalaman dan pemikiran mengenai pentingnya pembaruan keamanan Windows.